攻撃にさらされるエッジインフラ: 2 つの独立したデータセットが明らかにする、ネットワーク境界を悪用している人物
Tenable と SentinelOne による 93 組の CVE と攻撃者の帰属関係に関する共同分析により、国家支援型の攻撃者とサイバー犯罪者の両方が、同じエッジインフラに独立して収束していることが明らかになりました。 本稿の執筆にあたり、SentinelOne® Incident Readiness & Response 社の皆様にご協力いただいたことに深く感謝いたします。
過去2年間にわたり、Ivanti、Fortinet、Palo Alto Networksを標的とした中国関連の攻撃者に関するニュースがヘッドラインを飾ってきましたが、国家支援型の攻撃者や金銭的動機を持つ犯罪グループが独立して収束しているのは「共有されたアタックサーフェス」であり、単一の敵対者カテゴリーの領域でも、国家主体だけの問題でもありません。本稿のデータが示すのは、それとは異なる、はるかに広い構図です。焦点は個々の CVE ではなく、ベンダーにあります。
キーポイント
- Tenable の数千の顧客コンテナ全体にわたるエクスポージャーテレメトリと、SentinelOne の66のCVEにわたるDFIR (デジタルフォレンジックおよびインシデントレスポンス) ケースワークという2つの独立した観測システムは、CVEレベルでの重複が最小限であるにもかかわらず、同じベンダーのアタックサーフェスにおいて79%の収束を示しています。
- 統合データセットに含まれる 12 の CVE では、複数のネクサスにまたがる帰属が確認されています。つまり、国家支援型および犯罪組織の攻撃者が、5つのネクサスカテゴリ (中国、ロシア、北朝鮮、イラン、ランサムウェア) にわたり、同じ脆弱性を独立して悪用しています。
- ベンダー間のエクスポージャーの差は、ニュースの見出しから受ける印象ほど大きくありません。報道でエッジデバイスへの攻撃と最も関連付けられているベンダーであるFortinetは、コンテナ単位 (Container-grain) のエクスポージャー (25%) で中位に位置しており、F5 (54%) に大きく遅れをとり、Check Point、Ivanti、Citrixと 10 ポイント幅の範囲内に収まっています。
- F5 製品を運用している顧客環境の 54% では、活発に悪用されている CVE へのエクスポージャーが少なくとも 1 件確認されています。一方、Citrixの顧客はパッチ適用までの期間 (中央値) が461日と最も遅い修正パターンを示しています。
- 特に優先度の高い CVE では修正が複雑になりやすく、統計的に有意な 24 日間の修正ギャップが生じ、攻撃者に長い攻撃機会を与えています。
- 同じ製品ラインが繰り返し攻撃されています。Ivanti EPMM では約 8.5 か月ごと、Ivanti Connect Secure では約 13 か月ごとに、新たに悪用されるCVEが確認されています。
- 複数の多層防御 (Defense-in-depth) 策を活用します。可能な限り迅速にパッチを適用するだけでなく、機能セットを最小化してアタックサーフェスを縮小し、エンドポイントを Protect Mode で運用することで、初期アクセスに成功した攻撃者のラテラルムーブメントをより効果的に阻止します。
収束こそが重要である
統合データセットに含まれる 12 の CVE では、複数のネクサスにまたがる帰属が確認されています。国家支援型の攻撃者と犯罪組織の攻撃者が、5つのネクサスカテゴリにわたり、同じ脆弱性を独立して悪用しています。以下の4つの例がこのパターンを示しています。
| CVE | 製品 | 攻撃者 (ネクサス) | 重要性 |
| CVE-2026-15409 | SonicWall SMA1000 | UTA0533 (未帰属) + INC Ransomware | 悪用中のゼロデイで、スパイ活動に続いてランサムウェアによる悪用が発生 |
| CVE-2023-42793 | JetBrains TeamCity | APT29 (ロシア) + Lazarus (北朝鮮) | 同じCVEに対する異なる国の2つの国家支援型の攻撃者 |
| CVE-2024-3400 | PAN-OS GlobalProtect | UTA0218 (中国) + INC Ransomware | ランサムウェアオペレーターによって再利用された中国関連のゼロデイ |
| CVE-2024-24919 | Check Point Quantum | PurpleHaze (中国) + Fox Kitten (イラン) | 中国とイランが独立して同じゲートウェイの脆弱性を悪用 |
残りの確認済みの複数ネクサスにまたがる8つのCVEは、Fortinet、Citrix、Cisco、Ivantiの製品ラインに及びます。国家支援型の攻撃者とランサムウェアのオペレーターは、別々の脆弱性エコシステムで活動しているわけではありません。彼らは同じ製品への同じエントリポイントを共有しています。重要な知見は、単一の攻撃者の活動ではなく、この収束の広がりにあります。
このパターンは統合された分析全体に当てはまります。以下の3つの結論が導き出されます。
ベンダーのアタックサーフェスは永続的な悪用の標的です。 同じ11のベンダー (Fortinet、Citrix、Ivanti、Palo Alto Networks、Cisco、Juniper、VMware、Microsoft、Oracle、CrushFTP、MetaのReactフレームワーク) が両方の観測システムに共通して現れ、ベンダーレベルの収束率は 79% となり、エッジ製品ベンダー7社すべてが収束しています。Ivanti製品における連続したエクスプロイトのタイミングは、同じ製品ライン上で同じ製品ラインで新たな脆弱性が 8.5〜13 か月間隔で悪用対象になっていることを示しています。これは偶発的なものではなく構造的なものです。現在のCVEにパッチを適用しても、脅威の状況からベンダーのアタックサーフェスが排除されるわけではありません。
国家支援型の攻撃者とランサムウェアを利用した攻撃者は構造的に収束しています。複数のネクサスへの帰属が確認された12のCVEは、5つのネクサスカテゴリすべてに及び、国家と犯罪の境界を越えています。アタックサーフェスは共有されているため、エッジデバイス上で1つの攻撃者のカテゴリから防御することは、必然的にすべての攻撃者から防御することを意味します。国家支援型のTTP (戦術、技術、手順) のみを想定してパッチを適用する組織は、同じ脆弱性を悪用するランサムウェアオペレーターに対して無防備になり、またその逆も同様です。
優先度の高い CVE ほど、むしろ修正に時間がかかっています。Tenableの238の優先度の高いCVEリスト全体において、優先度の高いCVEの修正時間の中央値は146日であり、他のすべてのCVEの122日と比較して、統計的に有意な24日間のギャップがあります。エッジアプライアンス固有のサブセット (52のCVE) は、同じ方向で一貫して8日間のギャップを示しています。これは統計的に有意ではありませんでしたが、この傾向がエッジアプライアンスにも当てはまる可能性を示唆しています。外部データもこのパターンを裏付けています。2026年のVerizonデータ侵害調査報告書 (DBIR) では、脆弱性の悪用がクレデンシャル (認証情報) の窃取を上回って初期アクセスベクトルの第 1 位となる一方、パッチ適用時間の中央値は前年比で32日から 43 日に増加したことが示されました。また、Tenable RSOによる17のエッジ関連CVEにわたる修正傾向分析を組み込んだ2025年のDBIRでは、エッジデバイスのKEV (悪用が確認された脆弱性) のうち完全に修正されたのはわずか54%であることが判明しました。この理由は構造的なものです。エッジデバイスはネットワークの境界であるため、VPNゲートウェイやファイアウォールにパッチを適用するということは、その背後にいるすべてのユーザーのダウンタイムを意味し、変更管理上の承認プロセスも増えます。これらのデバイスはエンドポイントエージェントを実行しないため、標準的なパッチ適用ワークフローになじみにくく、手動による検証を伴うファームウェアレベルの更新を必要とすることが多く、有効なサポート契約がないことも少なくありません。その結果、最もパッチを適用する価値のあるデバイスが、運用上最もパッチを適用しにくいデバイスになっています。そして優先度の高いキューが拡大するにつれて (2026年のDBIRでは、前年よりもパッチを適用すべき重大な脆弱性が50%増加したと報告されています) 、キューにあるすべてのものの待ち時間が長くなります。
背景
エッジおよび境界デバイスは、エンタープライズアーキテクチャにおいて極めて重要な位置を占めています。VPNゲートウェイ、ファイアウォール、リモートアクセスアプライアンス、アプリケーションデリバリーコントローラーは、信頼できるネットワークと信頼できないネットワークの境界に位置しています。これらは非常に多くの場合、攻撃者が最初に触れるコンポーネントであり、多くの組織にとっては最後にパッチが適用されるコンポーネントです。これらのデバイスのいずれかが侵害されると、攻撃者はそのネットワーク内の位置を継承します。つまり、エンドポイントの検知を引き起こすことなく、境界の内部に入り込み、内部リソースへのアクセス権を獲得します。
この分析は2つの独立したデータセットを組み合わせて、その収束を実証しています。Tenableは、Tenable One サイバーエクスポージャー管理プラットフォームからのエクスポージャーテレメトリを提供し、何千もの顧客コンテナをカバーし、どのエッジインフラがデプロイされているか、何が脆弱であるか、そしてパッチが適用されないままどのくらいの期間が経過しているかを測定します。このデータセットは、2025年および2026年のVerizon DBIRレポートにTenableが提供した修正テレメトリを含む、Tenable Researchによるエッジデバイスの露出傾向に関する継続的な分析を拡張したものです。SentinelOneは、デジタルフォレンジックおよびインシデントレスポンス (DFIR) プラクティスからの調査結果を提供し、侵害された環境内で直接観察された、どの攻撃者が実際にどの脆弱性を悪用しているかを文書化しています。どちらのデータセットもこの分析のために構築されたものではありません。それぞれが異なる運用の目的のために独立して構築されました。
この分析に説得力を与えているのは、個々の CVE や特定の攻撃者に関する知見ではなく、構造的な収束です。異なる観点から問題を捉える 2 つの独立した観測システムが、どのベンダーのアタックサーフェスが継続的かつ広範に悪用されているのか、またそれを悪用しているのは誰なのかについて、同じ結論に達しています (各データセットの構築方法とスコアリング方法については、以下の「付録: 方法論」を参照してください)。
何が露出しているのか: 脆弱性のサーフェス
Tenableのエクスポージャーテレメトリは、脆弱性側の視点を提供します。ここで報告されているすべてのエクスポージャー指標は、コンテナ単位 (Container-grain) の測定を使用しています。これは、過去14か月間にわたる露出したコンテナの総数に対する、2026年8月15日時点で特定のCVEに対して脆弱な資産を少なくとも1つ持つ顧客環境 (組織のコンテナ) の割合です。これは、サンプリング期間中の生の資産数ではなく、エッジ製品ベンダーの脆弱性に対する組織的エクスポージャーの広がりを測定します。
このセクションでは、15のベンダーを3つのグループで取り上げます。独立してまとめられた両方のコーパスで確認された7社、SentinelOneのケースワークで確認されたもののTenableの帰属コーパスには存在しない2社、そしてTenableのテレメトリのより広範なスクリーニングによって浮上した6つの「候補」ベンダーです。候補は収束の発見の一部ではありませんが、F5とZimbraの2社は、確認された7社のほとんどよりも広範な顧客エクスポージャーを示しているため、これらを除外すると、リスクにさらされているエッジインフラの規模を過小評価することになります。
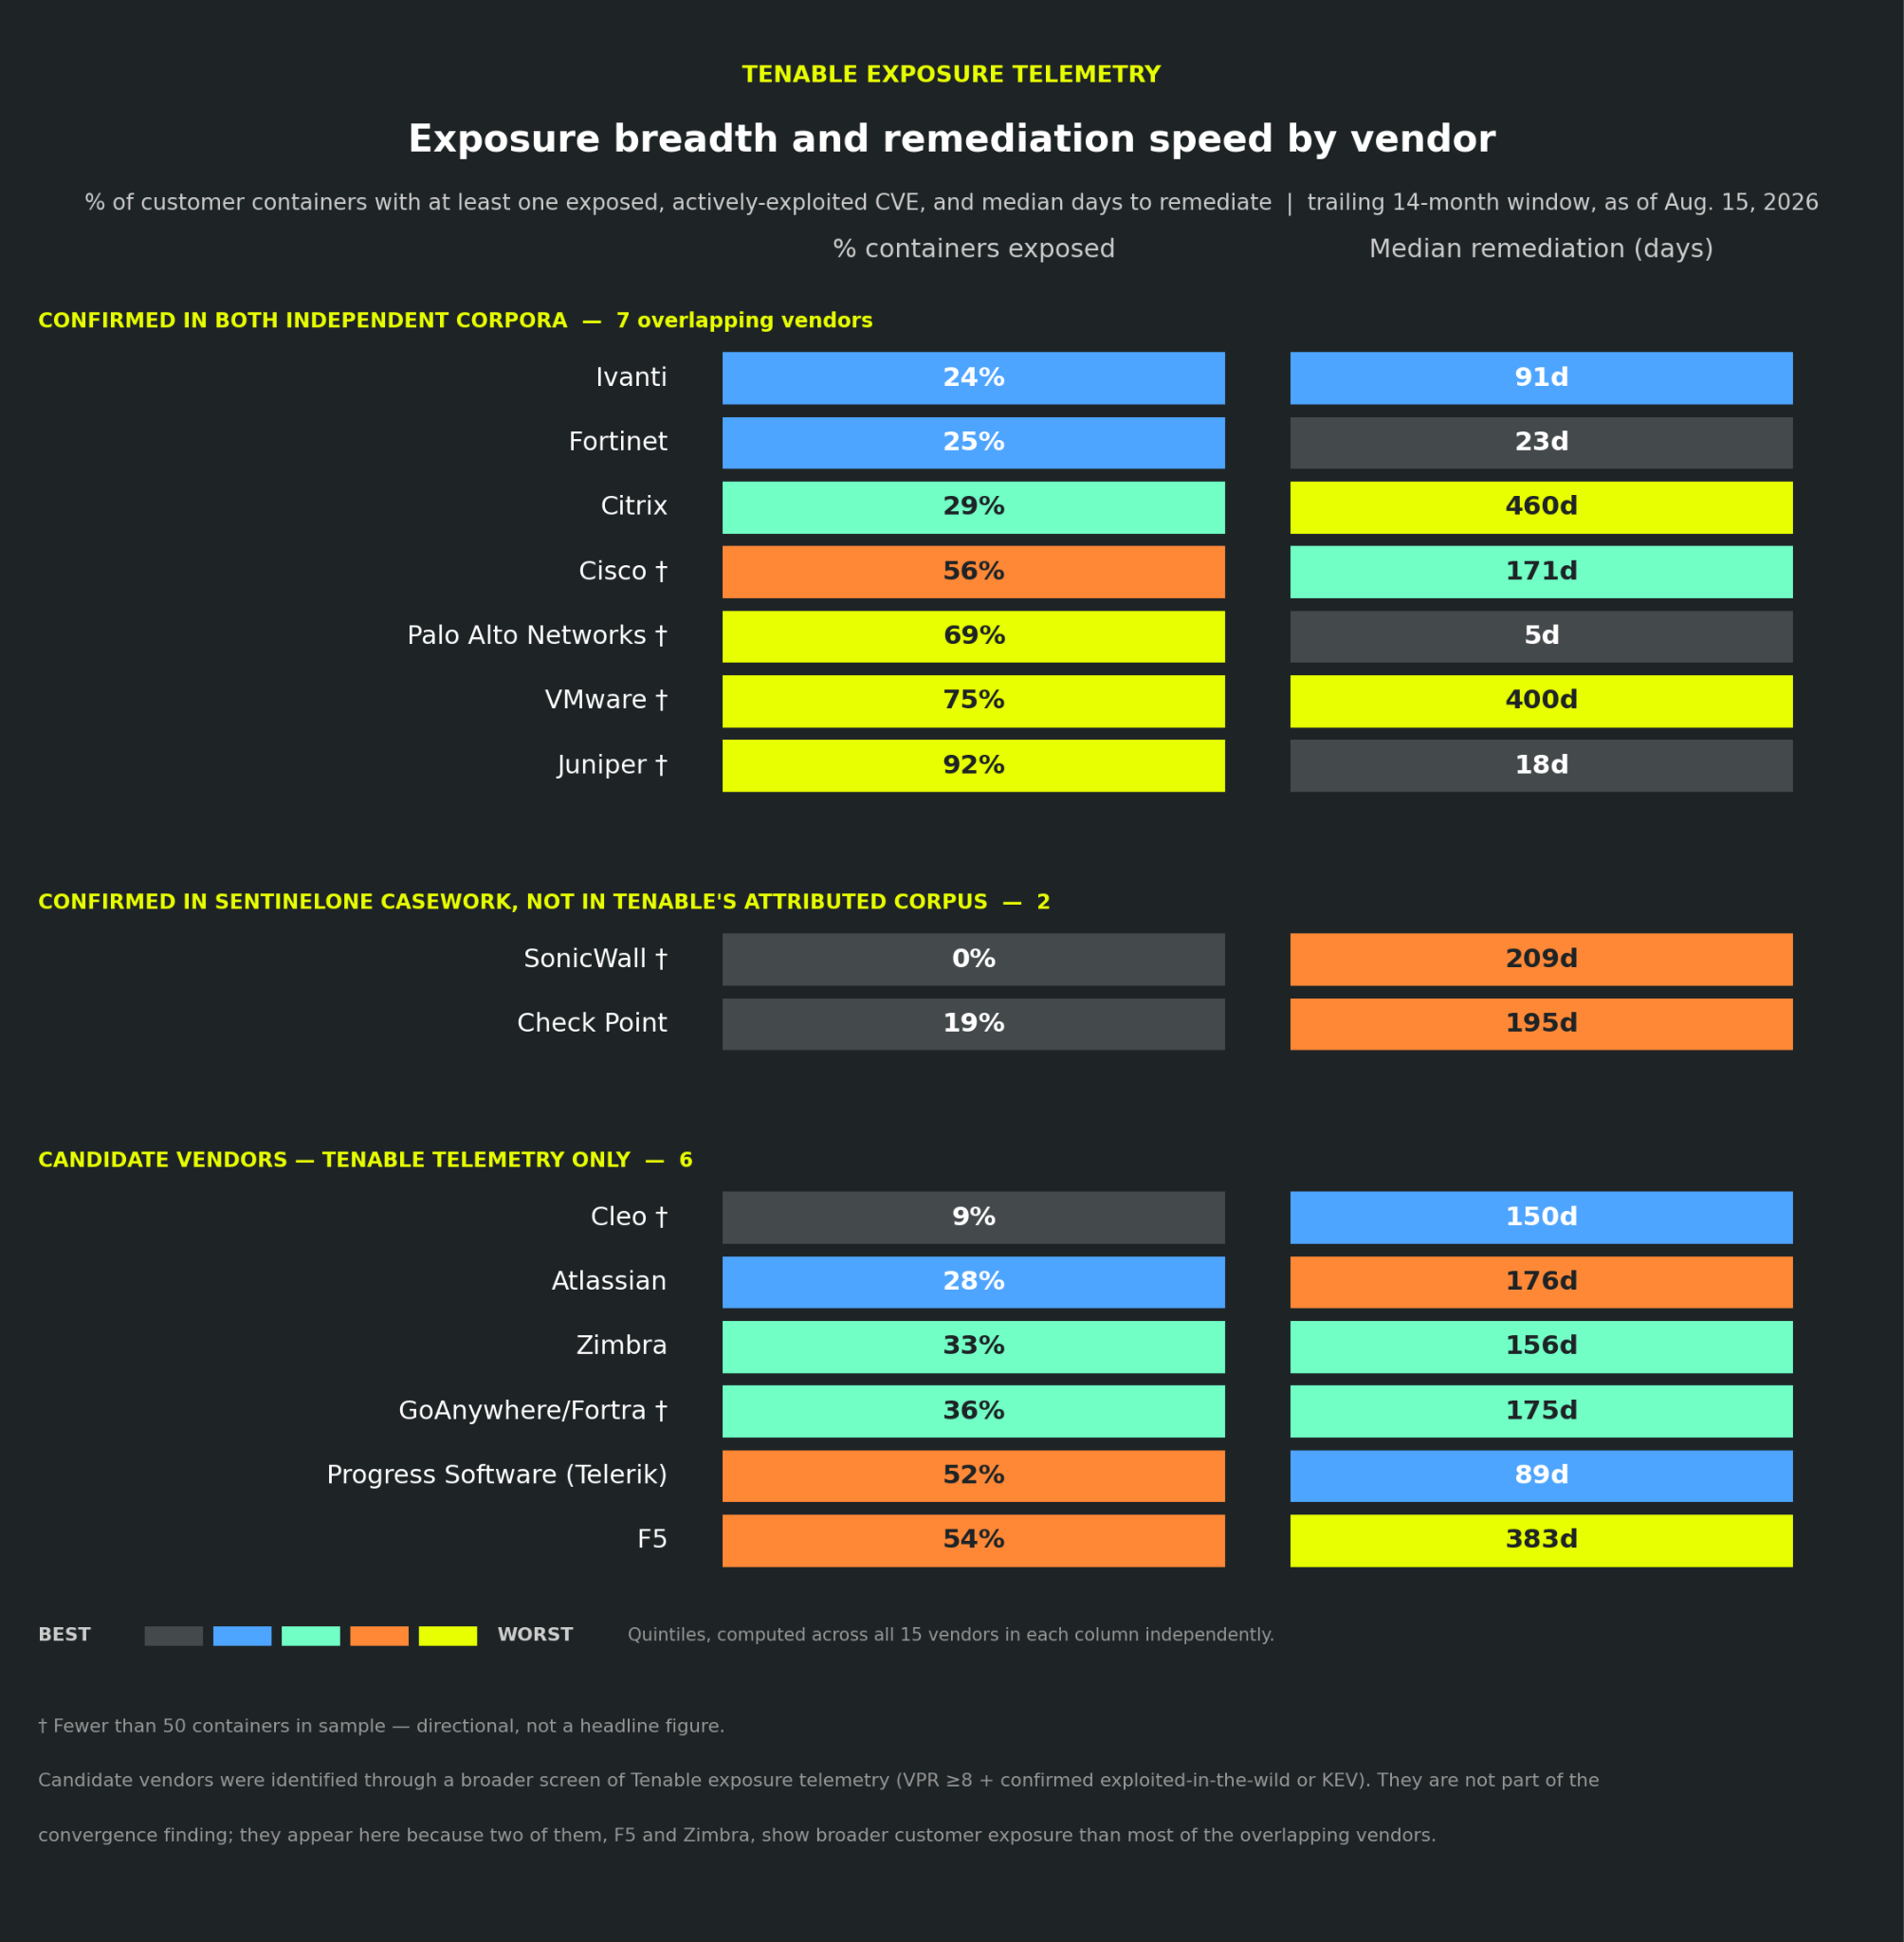
[図: 現在のベンダーレベルのエクスポージャーヒートマップ (コンテナ単位、15ベンダー) 。関連する1つ以上のCVEに対してアクティブに露出している資産を少なくとも1つ持つ、過去にエクスポージャーが確認されたコンテナの割合。出典: Tenableエクスポージャーテレメトリ。]
F5とCitrixは異なる理由で上位に位置しています。 統計的に堅牢なサンプルサイズを持つベンダーの中で、F5 の顧客ではエクスポージャーの広がりが最も大きくなっています。F5製品を実行している監視対象の顧客環境2,784件のうち53.8%が、積極的に悪用されているCVEを少なくとも1つ抱えています。Citrixの顧客は最も遅い修正パターンを示しており、パッチ適用までの期間の中央値は461日で、影響を受ける環境の71%が1年経過後もパッチ未適用のCitrix CVEを抱えています。F5はエクスポージャーの規模でリードし、Citrix はエクスポージャーの長期化で最も目立っています。F5はエクスポージャーの規模でリードし、Citrix はエクスポージャーの長期化で最も目立っています。
中位層は予想よりも平坦です。Check Point (18.6%) 、Ivanti (24.1%) 、Fortinet (24.9%) 、Citrix (28.8%) は、コンテナ単位で10ポイントの帯域内に密集しています。ヘッドラインを独占するFortinetは、この指標では中位に位置します。
サンプルの少ないベンダーは極端な割合を示しますが、注意が必要です。 Juniper (91.7%) 、VMware (75.0%) 、Palo Alto Networks (69.2%) 、Cisco (56.2%) はいずれも50%を超えるコンテナのエクスポージャー比率を示していますが、サンプルのコンテナ数はそれぞれ50未満です。これらの数値は一定の傾向を示していますが、サンプルサイズが比較的小さい点を踏まえて解釈する必要があります。
連続的な悪用は構造的なものです。 データセットには2つの明確な連続悪用のシーケンスが現れています。Ivanti EPMM (連続して悪用されるCVEの間隔は約8.5か月) とIvanti Connect Secure (約13か月) です。同じ製品ラインで新たな脆弱性が現れ、悪用が繰り返されます。Tenable Researchは、Ivantiの悪用シーケンスの両方に関するアドバイザリを公開し、最初の開示から積極的な悪用まで各CVEを追跡しました。ここでのエクスポージャーデータは、元のアドバイザリの時点では利用できなかった組織の修正タイムラインを用いて、その分析を拡張しています。次もやってきます。
誰が何を悪用しているのか: 攻撃者の全体像
これは特定のグループによる標的を絞った取り組みではありません。エッジインフラは、幅広い攻撃者とネクサスカテゴリに共通する主要な攻撃対象です。統合されたTenable-SentinelOneコーパスは、中国、ロシア、北朝鮮、イラン、犯罪 (金銭的動機) の5つのネクサスカテゴリにまたがる攻撃者による悪用を文書化しています。5つのカテゴリすべてが独立して同じベンダーのサーフェスを標的にしています。コーパス内のすべての帰属は、帰属の直接性、証拠の出所、情報の鮮度、悪用の役割、ソースの裏付けを評価する5次元のルーブリックから導き出された3つの信頼度 (コンフィデンス) 層のいずれかに分類されます。信頼度層は高い順に、直接 (DIRECT)、攻撃手法整合 (TECHNIQUE-ALIGNED)、推定 (INFERRED) となります。
ベンダーのエクスポージャーが大きいほど、攻撃者数も増える傾向があります。 Fortinet 製品は最も幅広い攻撃者から狙われており、5 つのネクサスカテゴリにまたがる 29 の異なる攻撃者が確認されています。続いてCitrixが5つのカテゴリにわたる22の攻撃者、Ivantiが4つのカテゴリにわたる19の攻撃者、Palo Alto Networksが3つのカテゴリにわたる9の攻撃者、Check Pointが2つのカテゴリにわたる6の攻撃者です。すべての注目ベンダーは、複数のネクサスカテゴリからの悪用が確認されています。いずれの注目ベンダーについても、そのエクスポージャーを単一の敵対者グループだけに帰することはできません。
中国関連の攻撃者は、帰属の確度が最も高い代表例です。コーパスでは 9 社のベンダーに関連して確認されており、スコアリング対象のデータセットだけでも、DIRECT 層に分類される帰属が 4 件あります。しかし、この分析で重要なのは、中国がエッジデバイスを標的にしているという事実そのものではありません。それはすでによく知られています。重要なのは、中国、ロシア、北朝鮮、イラン、そしてランサムウェアのオペレーターが、いずれも同じエッジデバイスを標的にしているという点です。前述の例がそのことを示しています。体系化された帰属手法を用いることで、この点をより厳密に示すことができます。すなわち、双方に DIRECT 層の証拠がある「確認済みのマルチネクサス収束」と、追加の裏付けを必要とする INFERRED 層の「評価上の収束」を区別できます。
テレメトリでは見えない、インシデントレスポンスが捉えるもの
エクスポージャーデータは、どのアプライアンスが到達可能で、脆弱で、パッチが適用されていないかを示します。インシデントレスポンスは、攻撃者が侵入したときに何が起きたか (何にアクセスし、何を奪い、次にどこへ行ったか) を調査します。エッジインフラが関与するSentinelOne DFIRのケースでは、攻撃者はアプライアンスに保存されているクレデンシャル (認証情報) や、それらのアプライアンスがすでに持っていたアクセス権を使用して、内部システムに到達していました。
エッジアプライアンスからのクレデンシャルの窃取
3つの事案において、攻撃者はFortiGateアプライアンスの管理プレーンに到達し、不正な管理者アカウントを作成しました。そのうち2件では、アプライアンスの設定をエクスポートし、ネットワークのさらに奥深くに侵入するために使用できるクレデンシャルを抽出しました。これら3件のうち2件は、「FortiGate Edge Intrusions」に詳細に記録されています。
これら2件のうち1件では、エクスポートされた構成に、ディレクトリサービスアカウントのLDAPバインド資格情報が含まれていました。このアカウントは後に環境内で使用されました。数時間後、攻撃者は2台のコンピュータをドメインに追加しました。どちらもサービスプリンシパル名 (SPN) を持っていませんでしたが、これは正当なドメイン参加としては異常です。両方のアカウントのmS-DS-CreatorSID属性は、盗まれたサービスアカウントを指し示していました。
2024年後半には、Ivanti Cloud Services Applianceで同様のアクティビティを確認しました。中国関連の攻撃者が、一連の脆弱性のうち最初のものが公表される前に、CVE-2024-8963 と CVE-2024-8190 を組み合わせて悪用しました。アクセスを取得した後、攻撃者はSSHキーやその他の保存されたクレデンシャルを収集しました。この事案は、「Follow the Smoke」のActivity Fとして記録されています。中国関連の攻撃者が、一連の脆弱性のうち最初のものが公表される前に、CVE-2024-8963 と CVE-2024-8190 を組み合わせて悪用しました。アクセスを取得した後、攻撃者はSSHキーやその他の保存されたクレデンシャルを収集しました。この事案は、「Follow the Smoke」のActivity Fとして記録されています。
これらのアプライアンスは、従来のエンドポイントテレメトリを提供しませんでした。私たちは、認証ログ、新しく作成されたActive Directoryオブジェクト、およびアプライアンスから取得したクレデンシャルのその後の使用状況を追跡する必要がありました。私たちは、認証ログ、新しく作成されたActive Directoryオブジェクト、およびアプライアンスから取得したクレデンシャルのその後の使用状況を追跡する必要がありました。
初期アクセスベクトルが確認できない場合
2025年12月、FortinetはFortiOSおよびその他の製品に影響を与えるFortiCloud SSO統合における認証バイパスであるCVE-2025-59718を開示しました。数週間後、FortinetはCVE-2026-24858を開示しました。この2番目の欠陥により、FortiCloudアカウントと登録済みデバイスを持つ攻撃者は、FortiCloud SSOが有効になっている場合、他の顧客に属するデバイスにログインすることができました。
その重複は、上記の3つの事案のうちの1つで重要になりました。アプライアンスは両方のCVEの影響を受けるバージョンを実行していましたが、利用可能なログは攻撃者がいつ、どのようにして最初にアクセスしたかを示していませんでした。保持されていた最も初期の悪意のある活動は、不正なローカル管理者アカウントの作成を示していました。数分後、ドメイン管理者がアプライアンスのVPNアドレスプールから認証を行いました。エクスポージャーデータは、アプライアンスが両方のCVEに対して脆弱であったことを示していましたが、それだけではアプライアンスがどのように侵害されたかを確立することはできませんでした。私たちは、どちらも確定したものではなく、可能性のある初期アクセスベクトルとして扱いました。
信頼された管理アクセスの悪用
FortiManagerアプライアンスが関与するあるSentinelOne DFIR の事案では、CVE-2024-47575 により、不正なデバイスが管理プロトコルを通じてアプライアンスに登録することが可能になりました。数秒間隔の2つのログエントリが、不正な登録とその後の設定変更を記録していました。攻撃者はその後、ネットワークに関するクレデンシャル、アドレス、および詳細を公開する可能性のある管理対象デバイス設定のアーカイブをステージングしました。顧客がこの活動を検出するまで、攻撃者は約1か月間環境に存在していました。
別の事案では、攻撃者が、インターネットに面したSonicWall GMSコンソールに対してSQLインジェクション、パス・ザ・ハッシュ認証、および認証バイパス (CVE-2023-34133、CVE-2023-34132、およびCVE-2023-34124) を連鎖させました。攻撃者はマネージドサービスプロバイダー (MSP) が運営するプラットフォーム上に管理者アカウントを作成し、既存の共有アクセスを利用して複数の顧客環境に侵入しました。その結果生じたトラフィックのほとんどは広告関連であり、インフラがクリック詐欺に使用されていると評価するに至りました。
攻撃者の目的はそれぞれ異なっていました。一方は構成データとネットワークに関する情報を収集しました。もう一方はアクセスを利用して、複数の環境にわたるシステムをプロキシに変えました。どちらの場合も、攻撃者は組織が管理プラットフォームにすでに付与していたアクセスを継承しました。これらのケースは 2 つの観点の違いを示しています。エクスポージャーテレメトリは脆弱なデバイスを見つけますが、インシデントレスポンスはそこから何が奪われ、攻撃者が次にどこに行ったかを示します。
対策
F5およびCitrixのエッジデバイスに直ちにパッチを適用します。これら2つのベンダーは、統計的に堅牢なサンプル全体で最高の露出率と最も遅い修正タイムラインを兼ね備えています。特に攻撃に利用可能なエクスプロイトが存在する CVE について、修正時間を短縮する戦略を模索してください。さらに、これらのデバイスで有効になっている機能セットを最小限に抑えることでアタックサーフェスを縮小し、エンドポイントを Protect Mode で実行してラテラルムーブメントの機会を制限することで、多層防御を目指してください。
Ivanti Connect Secure および EPMM の導入状況を監査します。観測された8.5〜13か月のサイクルでの連続的な悪用は、これらの製品ラインにおける次に悪用可能な CVE が現れるのは、起きるかどうかではなく、いつ起きるかの問題だということを意味します。Ivantiのエッジ製品を実行している組織は、今後 1 年以内に新たに活発に悪用される脆弱性に直面することを想定し、それに応じてパッチ適用体制を計画する必要があります。
エッジデバイス固有のパッチSLAを実装します。 修正遅延のパラドックスは、一般的な優先順位付けのフレームワークが、ネットワーク境界にあるデバイスのパッチ適用の迅速化には直結しないことを示しています。エッジデバイスとネットワークインフラには、組織の標準よりも短く、高いリスクに見合った専用の修正タイムラインが必要です。エッジデバイスとネットワークインフラには、組織の標準よりも短く、高いリスクに見合った専用の修正タイムラインが必要です。
エッジデバイスのエクスポージャーは、複数のシグナルを組み合わせて優先順位付けします。 アトリビューション (帰属) 、深刻度、エクスポージャー (露出) の量は、異なるCVEを「最優先事項」として識別します。組織は完全なカバレッジを得るために、これら3つのシグナルすべてを必要とします。CVSSのみによって優先順位を付ける脆弱性管理プログラムは、悪用の証拠は強力であるものの深刻度スコアが中程度のCVEを体系的に過小評価することになり、またその逆も同様です。Tenable One サイバーエクスポージャー管理プラットフォームは、脆弱性の深刻度、エクスポージャーインテリジェンス、資産コンテキスト、エクスポージャーデータを一元的な優先順位付けビューに統合することで、このクロスシグナルアプローチを可能にします。
影響を受けているシステムの特定
Tenableの顧客は、Tenable Vulnerability Watchダッシュボードを使用して、この分析で説明されているすべてのCVEの分類を監視できます。この分析で議論された脆弱性に対するTenableプラグインのリストは、リリースされ次第、tenable.com/cveの個々のCVEページで見つけることができます。このリンクには、プラグインパイプラインにある今後のプラグインを含め、各脆弱性に対して利用可能なすべてのプラグインが表示されます。このリンクには、プラグインパイプラインにある今後のプラグインを含め、各脆弱性に対して利用可能なすべてのプラグインが表示されます。
詳細情報
- Tenable Vulnerability Watch
- SentinelOne – 2 つの独立したデータセットが明らかにする、ネットワーク境界を悪用している人物
- SentinelOne Threat Research (PurpleHaze, SonicWall SMA1000)
- FortiGate Edge Intrusions – SentinelOne
- Follow the Smoke – SentinelOne
- CISA 既知の悪用された脆弱性 (KEV) カタログ
最新のサイバー脅威に関する詳しい議論については、Tenable Connect 上の Tenable Research Special Operations(RSO)チームをご覧ください。
DX 時代のアタックサーフェスのためのサイバーエクスポージャー管理プラットフォーム、Tenable One についてはこちらをご覧ください。
付録: 方法論とコーパスの構築
コーパスの構築方法: Tenableの33のCVEコーパスは、悪用件数が最も多く、最も多くの攻撃者に利用されている脆弱性を組み合わせ、重複を排除することで導出されました。SentinelOneは14のベンダーにわたるCVEを検証し、彼らの66のCVEの全体図は、誤検知 (False Positive) を除外した12か月間のDFIRケースワークを反映しています。これら2つのデータセットを組み合わせると、82の個別のCVEが特定され、そのうち17が両方に表示されます。これらのソースの上に重ねられているのは、約39の特定された攻撃者と5つのネクサスカテゴリにまたがる93のCVEと攻撃者のペアの管理された帰属コーパスです。
TenableがこれらのCVEを追跡する理由: Tenableのセットは、エクスポージャー管理から派生しています。CVEは、脆弱性を「実際に悪用されている」または「悪用される可能性が高い」ものとして分類し、さらに脆弱性優先度の格付け (VPR) でスコアリングするVulnerability Watchプログラムを通じてコーパスに入ります。ここで問われているのは、「顧客環境に実際に導入されているものの中で、何を優先し、どれから先にパッチを適用すべきか」という実務的な問題です。攻撃者の帰属情報はその後、確度の高い情報源や信頼度が評価された情報源 (例えば、米国連邦政府のサイバーセキュリティアドバイザリ) を基に追加されます。CVEは、脆弱性を「実際に悪用されている」または「悪用される可能性が高い」ものとして分類し、さらに脆弱性優先度の格付け (VPR) でスコアリングするVulnerability Watchプログラムを通じてコーパスに入ります。ここで問われているのは、「顧客環境に実際に導入されているものの中で、何を優先し、どれから先にパッチを適用すべきか」という実務的な問題です。攻撃者の帰属情報はその後、確度の高い情報源や信頼度が評価された情報源 (例えば、米国連邦政府のサイバーセキュリティアドバイザリ) を基に追加されます。ここで問われているのは、「顧客環境に実際に導入されているものの中で、何を優先し、どれから先にパッチを適用すべきか」という実務的な問題です。攻撃者の帰属情報はその後、確度の高い情報源や信頼度が評価された情報源 (例えば、米国連邦政府のサイバーセキュリティアドバイザリ) を基に追加されます。
SentinelOneがこれらのCVEを追跡する理由: SentinelOneのセットは反対の方向、つまりインシデントレスポンスから来ています。CVE が 12 か月間の DFIR ランドスケープに含まれるのは、実際に対応を依頼された侵害事案で、その CVE が初期アクセスベクトルとして使われていることを対応担当者が確認したためです。ここで答えようとしている質問はフォレンジックなものです。ここで何が起きたのか、そして誰がそれをやったのか?対象範囲はインストールベースではなく、どの組織から対応を依頼されたかによって決まります。
ここでの「重複」の意味: 重複は2つのレベルで測定され、どのレベルを使用するかによって答えは大きく変わります。
個々の脆弱性のレベルでは、2つのセットはほとんど交差していません。82のCVEのうち、わずか17 (21%) のみが両方に共通しています。TenableとSentinelOneは、大部分において同じ脆弱性を見ていません。しかし、データセットは製品レベルで収束しています。Tenableの注力CVEセットにある14のベンダーのうち11社が、SentinelOneの12か月のDFIRランドスケープに登場し、79%の収束率を示しています (Fortinet、Citrix、Ivanti、Palo Alto Networks、Cisco、Juniper、VMware、Microsoft、Oracle、CrushFTP、MetaのReactフレームワーク) 。これはCVEレベルでの21%に対して、ベンダーレベルでの79%の収束です。一致しなかった3つのベンダーはApacheとSAP (SentinelOneのケースワークには存在せず) 、そしてSentinelOneが取り組んだ唯一のProgressのケースは誤検知としてクローズされました。比較をエッジおよびリモートアクセスインフラに特に絞り込むと、収束は完全に100%になります。Tenableのコーパスは独立して7つのエッジベンダー (Fortinet、Citrix、Ivanti、Palo Alto Networks、Cisco、Juniper、VMware) を特定しました。7つすべてがSentinelOneのケースワークに表示されます。互いに無関係な目的で、互いに独立した証拠を基に作業した 2 つのチームが、約5分の1のCVEを共有しながら、同じ7つのベンダーにたどり着いたのです。
なぜこの区別が重要なのか。 「異なる脆弱性、同じベンダー」という結果は、「同じ脆弱性」が共通して確認された場合よりも弱い意味を持つわけではありません。むしろ、これは別の、そして実務上より重要な意味を持つ結果です。もし両方のデータセットで同じ CVE が共通して確認されていたのであれば、広く悪用されているのは一部の特定の脆弱性であり、それらにパッチを適用すればリスクを抑えられる、という結論になっていたでしょう。しかし、実際のデータが示しているのは、国家支援型の攻撃者と犯罪組織が、それぞれ独立して同じ少数のエッジ製品やリモートアクセス製品のベンダーを標的とし、異なる方法で侵入しているということです。つまり、継続的に狙われているのは個々の CVE ではなく、ベンダーのアタックサーフェスそのものです。今四半期に発見された Ivanti の CVE へパッチを適用したとしても、それによって Ivanti 自体が攻撃者の標的でなくなるわけではありません。
本出版物に記載されているすべてのサードパーティの製品名、ロゴ、およびブランドは、それぞれの所有者の財産であり、識別の目的でのみ使用されています。これらの名前、ロゴ、およびブランドの使用は、サードパーティとの提携、推奨、スポンサーシップ、または関連付けを意味するものではありません。
もっと詳しく
もっと詳しく
関連記事

- Exposure Management
- Vulnerability Management
Tenable One
デモを申し込む
世界をリードする、AI を活用したエクスポージャー管理プラットフォーム
ありがとうございます
Tenable One に関心をお寄せいただきありがとうございます。
近々、担当者からご連絡させていただきます。
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success