企業に信頼されるエクスポージャー管理プログラムの構築方法:Tenable の CSO から学ぶ教訓
AI を活用したエクスポージャー管理プログラムへの移行により、Tenable の CSO である Robert Huber がどのようにツールの乱立を解消して、データサイロを一元化し、AI の急速な導入に伴うリスクを軽減し、これまでのように細かい技術的な指標を提示するのではなく経営幹部や取締役会が理解できる形でビジネスリスクを伝達できるようになったかをご紹介します。
キーポイント
- セキュリティツールの乱立やデータのサイロ化により、CISO による組織のサイバーリスクの包括的かつ正確な評価が困難になっています。
- エクスポージャー管理プログラムにより、断片化されたセキュリティデータが統合され、アタックサーフェス全体でサイバーリスクを一元的に把握できるようになります。
- エクスポージャー管理を活用することで、CISO はセキュリティ指標をビジネス上の優先事項と整合させ、主要な収益源である事業部門のリスクを定量化し、取締役会から主に尋ねられる「当社のセキュリティは万全か?」という質問に答えることができるようになります。
サイバーセキュリティにおける「信頼」とは何でしょうか。それよりも、どのようにしてそれを獲得するのでしょうか。ここではそのヒントをご紹介します。特にこの AI の時代において、これはそう簡単なことではありません。
Tenable の最高セキュリティ責任者としての私の使命は、組織の安全な運営を保証することですが、それには非常に競争の激しいビジネス環境で成功するために必要なスピードも伴っていなくてはなりません。近年、データの断片化、チームのサイロ化、セキュリティツールの乱立に直面する中で、この微妙なバランスを保ってビジネスの俊敏性とサイバーセキュリティを両立させることは、ますます困難になっています。
このブログでは、エクスポージャー管理が以下を行う上でどのように役立ったかを説明します。
- セキュリティツールの乱立に対処する
- 業務とデータのサイロを解消する
- セキュリティに対して、より先行的な取り組みを行う
- Tenable のアタックサーフェスの可視化と制御を実現する
- 自社のサイバーリスク態勢を継続して正確に評価する
セキュリティデータのサイロ化とツールの乱立が業務に与える影響
長年にわたり、サイバーセキュリティ業界が新たな脅威やポリシーによる義務に対して示してきた対応は「ツールを買い足す」という単純なものでした。これにより、多くの (おそらく大半の) 組織においてツールの乱立という深刻な問題が生じました。典型的な大企業では、70 社以上のセキュリティ技術ベンダーとの取引が行われており、どのベンダーも特定の問題の解決を謳っています。Tenable の私のチームでは、約 50 種類のセキュリティツールを管理しています。
私たちは、各チームがサイロ化された状態でサイロ化されたツールを使用しており、視点、優先順位付けの基準、主要業績評価指標 (KPI)、修正ワークフロー、報告体制もそれぞれ異なっているという状況に陥っていることに気づきました。
このことを社内で説明するために、私は自社のアーキテクチャを可視化した「スパゲッティチャート」と呼ばれるものを提示していました。それは、エンドポイント検知・対応 (EDR) ベンダー、バグ報奨金プログラム、脆弱性スキャン、セキュリティオペレーションセンター (SOC) の検出結果、ペネトレーションテストなどからのさまざまな入力が複雑に絡み合ったものでした。それぞれのツールには、固有のワークフローが必要でした。ご覧の通り、このスパゲッティチャートは混沌とした状況を示していました。 これを見ると、アフガニスタン紛争中に「スパゲッティチャート」を見せられたスタンリー・マクリスタル将軍が放った「あのスライドを理解できれば、戦いに勝ったも同然だ」という有名な皮肉を思い出します。それと同じように、おそらく当社でも「あの図を理解できれば、サイバーリスクを根絶できたも同然だ」と言うことができました。
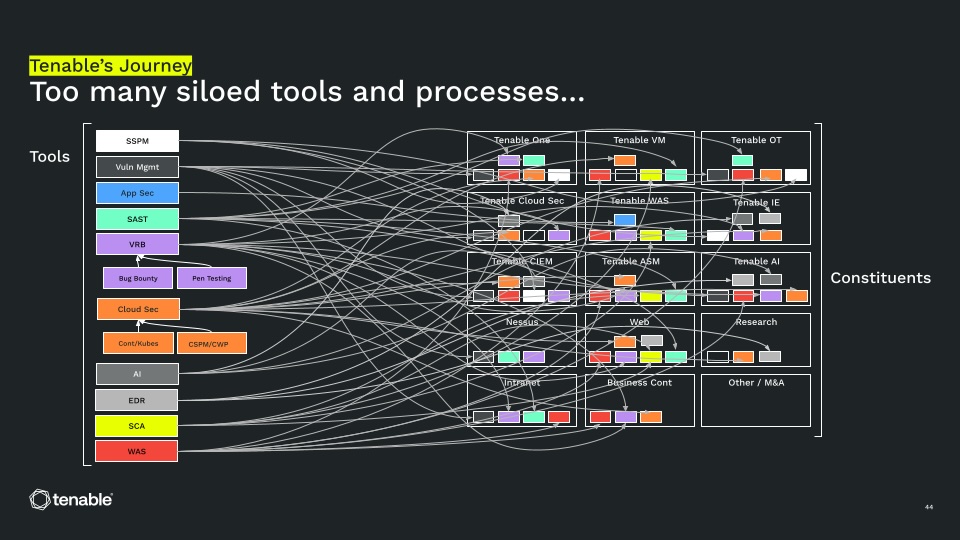
この断片的なセキュリティ対策がもたらした結果は、私が取締役会で行ったプレゼンテーションの中で、はっきりと明らかになりました。 ある取締役会で、私は 45 枚のスライドからなるプレゼン資料を持って出席しました。そのスライドのうち、実に 30 枚ものスライドに指標や KPI、生データがぎっしりと詰め込まれていました。
私のチームは、その情報をまとめてストーリーを構築するために、多大な労力を費やしました。しかし、私は厳しい現実に直面しました。多くの経営幹部や取締役が、それらの指標を理解していなかったのです。 脆弱性の件数やスキャン対象資産の数といった純粋な運用上の指標をそのまま提示しても、経営幹部の関心を引きつけることはできません。 そうした数字は、ビジネスへの影響とは結びつかないのです。
取締役会からの 2 つの核心的なサイバーセキュリティに関する問い
経営陣や取締役会のレベルでは、たいてい 2 つの単純な質問を受けます。
1 つ目は「当社のセキュリティは万全か?」 というもので、少し違った形で「当社のエクスポージャーは何であるのか?」と尋ねられることもあります。それぞれ異なるレポート機能を備えた 50 以上のツールから生成された、30 枚ものメトリクス中心のスライドを前に、私はこの膨大なデータを何とかして集約し、当社のセキュリティが実際にどの程度確保されているかについて判断を下さなければなりませんでした。
私が尋ねられる 2 つ目の質問は、「当社は同業他社と比べてどうなのか?」というものです。当社には、上場サイバーセキュリティ企業としての厳格な受託者責任が課されています。 取締役会は、当社がサイバーセキュリティに関して妥当な注意義務の水準を維持していることを確認したいと考えています。 当社は、株主や顧客、パートナーから期待されている通り、やるべきことをきちんと行えているのでしょうか。
私の仕事は、50 種類以上のツールを活用し、すべての KPI を集約して、経営陣が容易に理解できる形で Tenable のサイバーリスクに関する有意義な評価結果をまとめることです。当社には、さまざまな製品、地域、サービスごとに分類された多数の事業部門があります。 真のサイバーリスク管理とは、各事業部門にはどのような収益が関連しているのか、各部門が直面しているサイバーリスクのレベルはどの程度か、そしてこのリスクを最も効果的に軽減するにはどうすればよいか、といった質問に答えられるようにすることを意味します。
ビジネス面の文脈がなければ、効果的な優先順位付けは到底できません。
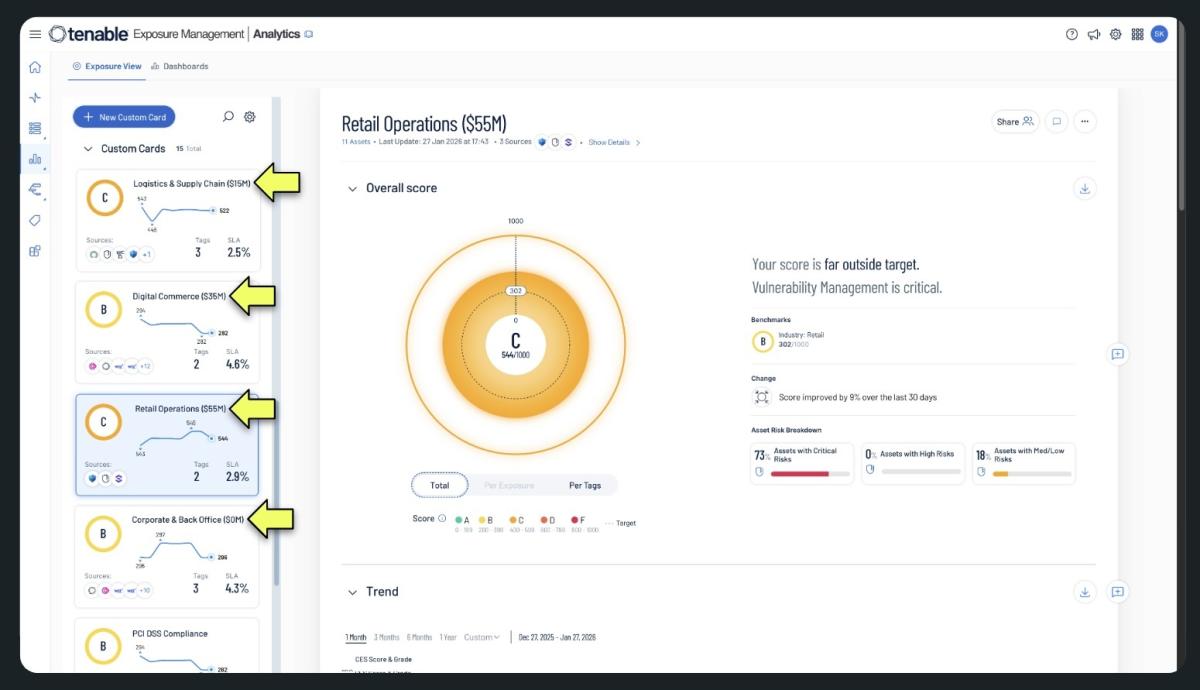
架空の企業における事業部門別のサイバーリスクレベルを示す Tenable One のダッシュボード
サイロ化されたセキュリティツールがいかにビジネス上の摩擦を生み出すか
残念なことに、当社のセキュリティアーキテクチャはサイロ化していたため、経営陣だけでなく全社にわたって摩擦が生じていました。私のチームがエンジニアリング部門や IT 部門の責任者に連絡する際、クラウドセキュリティ、脆弱性管理、アプリケーションセキュリティ、ペネトレーションテスト、コンプライアンス監査などのセキュリティ分野ごとに、膨大な量の断片的なレポートや手作業で作成されたスプレッドシートを高い頻度で渡していました。
問題が生じたのは、自社製品の開発や保守という重要な日常業務を担うエンジニアリング責任者たちから、じっと目を見て次のように尋ねられたときでした。「ボブ、一体何をして欲しいんだ、何から手をつければいいんだ、それにどう優先順位をつければいいんだ」
報告、軽減、修正の連携は、大きな課題となりました。私のセキュリティチームではその調整がうまくいっておらず、毎週時間を割いてもらっていた受入側のエンジニアリングチームにおいても、調整は確実にできていませんでした。
AI がサイバーリスク管理をいかに複雑化させるか
そして、私たちの友人である AI が、またしてもルールを勝手に変えてしまいました。毎日がまるで「グラウンドホッグデー」のようです。目を覚ますと、最新の AI 機能が空から降ってくるのです。社内で AI の導入を拡大するにつれ、アタックサーフェスも拡大を続けました。私たちは、従来のサイバーリスクと並行して、AI のセキュリティリスクも管理する必要があることを知りました。また、信頼に足るスピードを維持できるようにするために、どの AI セキュリティリスクを受け入れていくのかについて、十分な情報に基づいた意思決定を行うためには、可視性と文脈情報の両方が必要であることも理解しました。しかし、私たちが求めるスピードで業務を進める上で、従来のサイロ化されたアプローチでは到底成り立たないことが分かったのです。
転機: 買収とエクスポージャー管理
私たちはリスク態勢を真に一元化するために、組織の構造を根本的に変革しました。 当社は、脆弱性管理チームをエクスポージャー管理チームへと発展させ、すべてのセキュリティ分野を、基盤となる単一のエクスポージャー管理ポリシーに統合しました。 このエクスポージャー管理ポリシーは、従来の CVE を単に管理するだけでなく、アイデンティティシステム、クラウドワークロード、AI ツール、オンプレミス資産、アプリケーション開発パイプラインといった広大な DX 時代のアタックサーフェス全体における設定ミスやアイデンティティの脆弱性などのセキュリティ問題を、より幅広く網羅する必要がありました。
脆弱性管理チームの業務範囲をあらゆる形態のエクスポージャーにまで拡大することは業務上の大きな転換でしたが、注目すべきは、それによって必要な人員が増加しなかったことです。 それどころか、データが一元化されたことで、クラウドセキュリティやアプリケーションセキュリティといった他の専門チームは、パッチ管理のために同僚を追い回すことではなくインフラを安全に導入することに注力する時間を再び持てるようになりました。このエクスポージャー管理チームは、すべてに対して「積極的に取り組む」中心的なチームとなりました。50 種類すべてのツールを運用しているわけではありませんが、あらゆる事項のトリアージを担当しているのはこのチームです。
続いて私はエクスポージャー管理チームに、断片化の問題を解決するよう指示しました。私たちは「自社開発か外部調達か」という問題に取り組みました。異なるすべてのツールから得られるすべてのデータを巨大なデータストアに取り込み、そこに分析やワークフロー、レポートの機能を追加するべきでしょうか。それとも、すぐに使える既存の代替ソリューションを探すべきでしょうか。
結局私たちは、自社で構築しないことに決めました。データウェアハウスの構築と保守は当社のコアコンピタンスではなく、インフラやデータによるコスト、専門スタッフの雇用によって費用が急激に跳ね上がる可能性があるというのが、その主な理由でした。代わりに、既存の SaaS ソリューションでリスクデータの一元化を支援してくれそうな多数のベンダーを審査しました。 そして、当社の統合とワークフローの要件に最適な特定のソリューションを 1 つ選択しました。 最終的に、当社は同様の理由から Vulcan Cyber 社を完全に買収することになりました。 そして今日、同社の製品は当社の Tenable One サイバーエクスポージャー管理プラットフォーム の基盤を成す構成要素となっています。
エクスポージャー管理アプローチへと移行し、セキュリティデータを単一のプラットフォームに統合した結果、「スパゲッティ」のような図表は以下のように生まれ変わりました。
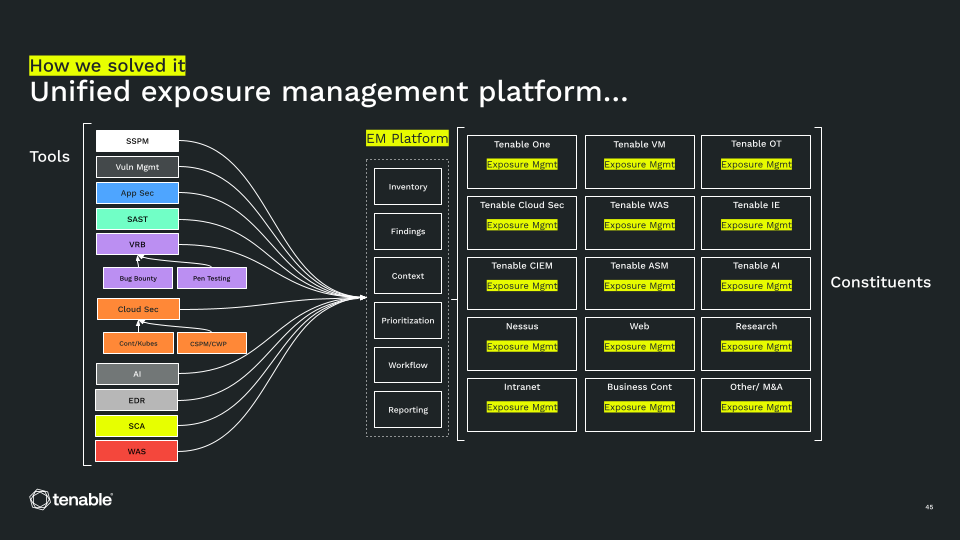
ボブのシンプルなメトリクス
この取り組みが当社の Tenable One プラットフォーム内で具現化されたものこそが、私のチームが愛情を込めて「ボブのシンプルなメトリクス」と呼んでいるものです。当社は、信号機のプロトコルを用いた直接的な可視化を導入しました。これは、各事業部門のサイバーエクスポージャーのレベルを、赤、黄、緑の 3 色で分類するものです。赤は重大なリスクを示しています。 黄色は、注意が必要であることを示しています。 緑色は、セキュリティ態勢が健全であることを示しています。 そして、資産に積極的にタグ付けを行って文脈化することにより、特定のインフラを事業部門や収益源に直接紐付けました。
また、私が「大きな岩」と呼んでいるものの特定も自動化しました。 例えば、システムが不安定であるために資産にパッチを適用できない場合、当社のプラットフォームは、単に個々の脆弱性をやみくもに羅列するのではなく、「システム的な根本原因による問題」としてこれにフラグを立てます。当社は現在、地域やビジネスへの影響度に応じてカスタマイズされたサービスレベル契約 (SLA) を導入しており、各チームはこれらの目標に対するパフォーマンスを容易に追跡できるようになりました。
エクスポージャー管理を通じてビジネス上の信頼を築く
エクスポージャー管理の目的は、セキュリティ責任者とそのチームがステークホルダーと交わす対話を恒久的に変えることにあります。 例えば、以前は断片的なレポートでエンジニアリングチームを圧倒し、30 枚にも及ぶ運用指標のスライドで取締役会を埋もれさせていましたが、現在は明確でデータに基づいたワークフローを提供しています。そして、リスクを真に低減させるための、簡潔かつ優先順位が明確な行動リストをビジネス部門に提示しています。
今こそ、エクスポージャー管理を行うべき時です。 それこそが、マシンスピードで運用を行う唯一の方法です。もし今でもパッチ適用時間を手作業でスケジュールしたり、リスク態勢を把握するために 50 ものダッシュボードを切り替えたりしなければならないなら、すでに勝負は決まっています。従来の脆弱性管理の手法は、今後はどうしても通用しなくなるでしょう。
当社はセキュリティのサイロ化を解消し、リスクデータを一元化することで、経営幹部、取締役会、そして事業部門が最終的に信頼できるエクスポージャー管理プログラムを構築したのです。
Tenable One サイバーエクスポージャー管理プラットフォームの詳細を見る
もっと詳しく
Tenable One
デモを予約する
世界をリードする、AI を活用したエクスポージャー管理プラットフォーム
ありがとうございます
Tenable One に関心をお寄せいただきありがとうございます。
近々、担当者からご連絡させていただきます。
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success