Tenable Hexa AI: エージェント型ルーチンによるサイバーエクスポージャー修正の自動化
Tenable Hexa AI が、インテント駆動型ルーチン、スマートガードレール、および人による承認を活用して、サイバーエクスポージャー管理とエンドポイントのパッチ適用との間のギャップをどのように埋めるのかをご覧ください。
キーポイント
- 問題: セキュリティワークフロー間の引き継ぎが遅れると、修正までに数日間の遅れが生じます。
- 解決策: Tenable Hexa AI は、Jamf などの統合プラットフォーム全体にわたるスコープ設定、デプロイメント、検証を自動化する「インテント駆動型ルーチン」を活用し、このギャップを埋めます。
- 安全性と制御: 自律性は、Tenable One に組み込まれたハーネスによって制御されており、AI が定義されたユーザー権限とガードレールの範囲内で厳格に動作するよう保証されています。
エクスポージャーを特定する。修正する。解消を確認する。
これら 3 つのステップが、1 つの場所で、1 つのチームによって実行されることはめったにありません。 サイバーエクスポージャー管理では、どの資産がリスクにさらされているかを把握しますが、エンドポイント管理では、実際に端末の設定を変更し、修正を適用します。
「エクスポージャーの特定」と「修正」という 2 つの領域の間には、手間のかかる手作業による引き継ぎや多段階のルーチン作業が存在し、セキュリティチームはこれに数日あるいは数週間を費やす一方で、その間も脆弱性は未修正のまま残ります。
- 資産グループの範囲を特定する
- 修正ポリシーの適用対象を設定する
- パッチのデプロイメントを実行する
- ステータスを確認する
- 環境を再スキャンして、その問題が解決されたことを確認する
Tenable One サイバーエクスポージャー管理プラットフォーム のエージェント型 AI エンジンである Tenable Hexa AI がこの引き継ぎに対応するため、手動でツールを切り替えたり、会話を何度もやり直したりする必要はありません。
Tenable Hexa AI は、どのようにして修正ループを自律的に完結させるのか
例えば、現在活発に悪用されている Chrome の脆弱性があり、御社の多数の Mac で依然としてその脆弱なバージョンが実行されているとします。複数のツールを切り替える必要はなく、Tenable Hexa AI に「パッチを適用して」と指示するだけで済みます。 Tenable Hexa AI は、ワークフローを 3 つの統合された段階で実行します:
- 資産の列挙とマッピング - Tenable Hexa AI は、エクスポージャーソース全体にわたって影響を受ける資産を列挙し、それらをエンドポイントチームが Jamf ですでに管理しているデバイスに紐付けます。
- ポリシーの特定 - Tenable Hexa AI は、CVE をその脆弱性を修正するバージョンに紐付け、そのバージョンを提供する Jamf のパッチ定義を特定します。
- 提案の表示 - 変更内容を書き込む前に、Tenable Hexa AI は処理を一時停止し、デバイスの数、対象デバイス、適用されるポリシー、およびデプロイメント期間の概要を詳細に示した提案を表示します。 影響範囲が強調表示され、そのアクションが自動的にはロールバックされないことも明示されます。
対象を特定の事業部門に絞り込む必要がある場合は、Hexaにその旨を伝えるだけで、変更を実行する前に範囲を再設定し、新しい計画を提示してくれます。
承認が完了すると、Tenable Hexa AI は、承認されたデバイスのみをメンバーとする静的グループを Jamf に作成し、そのグループに対してポリシーを適用します。 Hexaにいつでもステータスを問い合わせると、チャットウィンドウを離れることなく、デバイスごとにロールアウト状況が返されます。 その後、Tenable Hexa AI は、パッチデプロイメント期間の終了後に再スキャンが実行されるようスケジュールを設定します。
以前は複数のツールを駆使して数日かかっていた作業が、今では 1 つの会話の中で数分で完了します。また、複数の複雑な手順を手作業で調整する代わりに、たった 1 つの判断を下すだけで済みます。

繰り返し発生するセキュリティ業務をインテント駆動型ルーチンに任せる
セキュリティ分野におけるエージェント型 AI の最終的な目標は、複雑な手作業のルーチン業務を引き受けることで、セキュリティチームがサイバー防御を効率的かつ効果的に拡大できるよう支援することです。 Tenable Hexa AI を使用して脆弱性の修正および検証ルーチンを実行するには、平易な自然言語で以下の 3 つの主要要素を定義します。
- 目標 — 達成しようとしていることを、手順の羅列ではなく、同僚に説明するときのような言葉で明記してください(例: 「macOS エンドポイント全体の重大な脆弱性をトリアージし、パッチを適用する」)。
- ガードレール - 明確な運用上の制限を設定する(例:「OT タグが付けられた対象に対しては、認証スキャンを絶対に実行しない」、「1 回の実行で 25 件を超えるチケットを開かない」など)。
- 実行スケジュール - ルーチンをオンデマンドで実行するか、Hexaに特定のスケジュールに従って実行させるかを選択します。
Tenable Hexa AI は、Tenable One にすでに接続されているツールで利用可能な機能を活用して、計画案を作成します。 目的が曖昧な場合、Tenable Hexa AI は推測するのではなく確認を求めます。また、目的とガードレールが矛盾している場合は、一方を黙って除外するのではなく、その旨をユーザーに伝えます。
Tenable Hexa AI のルーチンは、ステップやスクリプトではなく「意図」に基づいて動作するため、新しい資産クラス、タグ名の変更、再実行が必要なスキャン失敗など、実際のインフラの変化にシームレスに対応します。条件が変わればスクリプトは機能しなくなりますが、インテントは現実の変化にも対応できます。
Tenable Hexa AI における AI の自律性の制御
エージェント型セキュリティ製品を盲目的に信頼すべきではありません。まずは 1 つのタスクから任せ、信頼性が実証されるにつれて適用範囲を広げていきます。
ルーチンにより、セキュリティチームは以下の機能を通じて、自らのペースで自律性を拡大することができます。
- 定義された対象範囲 - ルーチンの目的によって、Tenable Hexa AI が担当する範囲が定まり、ガードレールによって厳格な境界が確保されます。 ルーチン範囲を狭く設定すれば、Hexa もそれに合わせて狭く動作します。範囲を広げれば、Hexa もそれに合わせて範囲を広げます。
- 個別の決定 - ガードレールはルーチンごとに適用範囲が設定されるため、プラットフォーム全体に対して「すべてか、まったくか」という二者択一の決定を下す必要は一切ありません。
- ヒューマン・イン・ザ・ループ・ゲート- 本番環境に変更が反映される前であれば、提案の承認、対象範囲の縮小・拡大、取り消しを何度でも行えます。
そのため、進めるペースは自由にコントロールできます。まずは定例の週次レポートを任せることから始め、レポートが数回正常に実行されるのを確認した上で、夜間の自動トリアージに移行します。「エージェントエンジン」への自信を深めながら、一つ一つのルーチンを積み重ねて自律性を高めていきましょう。 Tenable Hexa AI は、ユーザーが許可した範囲とペースで動作します。
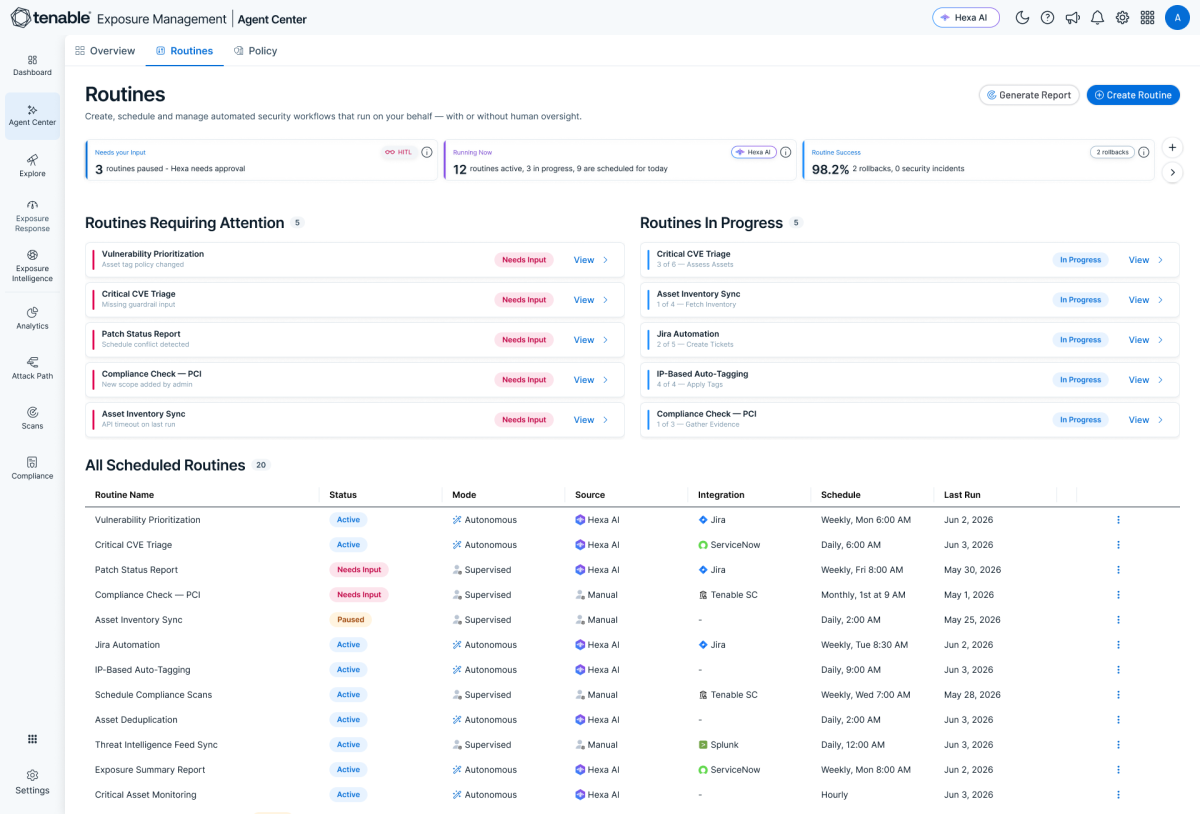
Tenable Oneにおけるエージェント関連活動の拠点となる「Agent Center」
目に見えない自律性は、本質的に信頼できる自律性とは言えません。Agent Center は、Tenable One 内におけるエージェントの活動を管理するための主要なダッシュボードとして機能します。ログインすると、運用上の重要な 4 つの問いに答えます。
- 何に注意すべきでしょうか?
- 現在、何が実行されていますか?
- Hexaはこれまでにどのような処理を行ってきたのでしょうか?
- どのようなルーチンが予定されていますか?
Agent Centerは、日々のセキュリティ業務を一新します。 お客様がオフラインだった間、Tenable Hexa AI は夜間スキャンを実行し、検出結果を優先順位付けし、対象範囲を定めた提案書を作成しました。 仕事から一日を始めるのではなく、監査可能で証拠に基づいた意思決定から一日を始めます。その背景には、何が起こったか、誰が承認したか、いつ承認されたかを記録した台帳があります。
すべてのルーチンを支えるエージェント型 AI ハーネス
ルーチンが安全である理由のいずれも、モデルの特性によるものではありません。これは、Tenable One が顧客環境で稼働するあらゆるモデルやエージェントに適用するハーネスに由来するものです。
ハーネスは、モデルやエージェントは信頼できない参加者であるという、明確な前提から始まります。権限、コンテキストの境界、承認ゲート、検証、および監査可能性はすべてモデルの外部に位置しており、ルーチンはその作成者の権限の範囲を超えることはありません。
これは、Tenable Hexa AI で今日ご覧いただけます。この目標は、インターネットではなく、Tenable の「Exposure Data Fabric」――つまり、お客様の実際の環境、優先順位、および過去の状況――に基づいて設定されます。Tenable Hexa AI が機能を選択するため、手動で手順を設定する必要はありません。承認ゲートによって実行対象が定義され、処理がキューを離れる前に、別のチェック機能によってすべての状態変更が検証されます。 監査ログがあれば事後的に検証が可能であり、障害、フォールバック、モデルの変更、レイテンシへの対応は、ユーザーではなくハーネス側が担います。
だからこそ、エンドポイント管理ツールに書き込みを行う提案であっても、午前 8 時に安心して承認できるのです。フロンティアモデルへのアクセスこそが、エージェント型セキュリティを機能させる要因なのではなく、そのモデルを取り巻くあらゆる要素が機能の鍵を握っています。「Exposure Data Fabric」は、お客様の環境に即した回答を提供し、「Harness」は、それに基づいて行われるアクションの信頼性を確保します。
モデルが推論を行います。Tenable Hexa AI が全体を調整します。専門的な業務はエージェントが行います。 ハーネスが境界を守ります。
Tenable Hexa AI の使い始め方
Tenable Hexa AI を使用してサイバーエクスポージャー管理の自動化を開始するには、以下の 3 つの簡単な手順に従ってください。
- 繰り返し行う作業を特定する - まず、始めるのが面倒に感じている仕事を選びましょう。
- 目的とガードレールを明確にする - Tenable Hexa AI に何を行わせたいかを書き出し、その業務を新人アナリストに任せる場合に設定したい制限を定めてください。
- ペースを決める - ルーチンの最初の数回の実行を観察し、正しく実行されていることを確認する。 準備ができたら、そのルーチンをスケジュールに組み込む。
最初のルーチンを AI に任せることは、単に数時間を節約するだけにとどまりません。数分でエクスポージャーを解消しつつ、夜や週末の時間を確保できます。
よくある質問(FAQ)
Tenable Hexa AI とは何ですか?
Tenable Hexa AI は、Tenable One に組み込まれたエージェント型セキュリティ自動化機能であり、Jamf などの統合ツールを通じて、脆弱性のトリアージ、資産の範囲特定、エンドポイントへのパッチデプロイメント、および修正後の検証を自動化します。
Tenable Hexa AI における「ルーチン」とは何ですか?
ルーチンとは、自然言語で定義された、意図に基づいた自動化処理のことです。 これらは、目標(達成すべきこと)、ガードレール(運用上の制約)、およびスケジュールで構成されています。 従来のスクリプトとは異なり、ルーチンはインフラストラクチャの変化に動的に適応します。
Tenable Hexa AI は、エンドポイントへの権限のない変更をどのように防止するのでしょうか?
Tenable Hexa AI は、エンドポイントツールに変更が反映される前に、人間による承認プロセスを必ず実施します。 さらに、Tenable One のハーネス機能により、ルーチンが、そのルーチンを作成したセキュリティ担当者の厳格なアクセス権限を超えることは決してないことが保証されます。
Tenable One Exposure Data Fabric とは何ですか?
「Exposure Data Fabric」は、Tenable One の基盤となるデータアーキテクチャであり、Hexa AI に対してリアルタイムのアセットコンテキスト、優先順位、および環境データを提供します。これにより、AI の推論が外部データではなく、実際の企業環境に基づいて行われることが保証されます。
もっと詳しく
もっと詳しく
もっと詳しく
関連記事
- Agents
- Exposure Management
- Vulnerability Management
Tenable One
デモを予約する
世界をリードする、AI を活用したエクスポージャー管理プラットフォーム
ありがとうございます
Tenable One に関心をお寄せいただきありがとうございます。
近々、担当者からご連絡させていただきます。
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success