量子コンピューティングの脅威への対応で暗号インベントリが鍵となる理由
量子コンピュータが広く利用可能になると、現在の公開鍵暗号アルゴリズムが解読可能になり、デジタルで保存・送信されるデータが危険にさらされます。しかし、この脅威はすでに現実のものとなっています。攻撃者が「今収集し、後で復号する」という戦術を用いているためです。包括的な暗号インベントリを構築し、段階的な運用戦略を実行することが、量子コンピューティングによる攻撃からデータを保護する上で重要である理由をご紹介します。
キーポイント
- 量子コンピューティングのリスクは、今日では運用上の脅威となっています。これは、「まず収集し、後で復号する (HNDL)」という戦術によるもので、攻撃者は暗号化されたデータを積極的に収集・保存し、量子技術の成熟度が高まった段階で遡及的に復号しようとするものです。
- 十分な処理能力を持つ量子コンピュータ上で実行された場合、Shor のアルゴリズムは RSA、ECC、ディフィー・ヘルマンといった基盤的な非対称暗号方式を破ることになります。一方、AES-256 のような対称暗号規格は、量子攻撃に対して引き続き安全であると見込まれています。
- 世界的に、包括的な暗号資産目録の作成を義務付ける規制当局が増えており、デジタル環境全体を完全に可視化することが、量子コンピュータ時代への円滑な移行のための前提条件となっています。
- 量子耐性のある暗号技術への移行には、発見、優先順位付け、修正、検証にわたる段階的な運用戦略が必要となります。
現代のセキュリティアーキテクチャに対する量子技術の脅威
将来の量子コンピュータは、デジタルデータを保護する基盤となるセキュリティアーキテクチャに対する脅威となるでしょう。
何十年もの間、世界経済、国家安全保障体制、重要インフラは、転送中データの保護、アイデンティティの認証、デジタル署名の保護のために、非対称暗号、具体的には RSA と 楕円曲線暗号 (ECC) に依存してきました。大きな整数の因数分解や離散対数問題の解法には数学的な難しさがあり、これは従来型の計算能力を用いて行われるサイバー攻撃に対する強固な防御壁として、長年にわたり機能してました。
しかし、量子コンピューティングの急速な進展は、これらのアルゴリズムにとって存亡に関わる脅威となっています。現在の暗号化規格を瞬時に破ることができる、完全な耐故障性を備えた暗号解読が現実的に可能な量子コンピュータ (CRQC) の実現には、まだ数年かかる見込みです。しかし、組織は今すぐ量子耐性のあるアルゴリズムへの移行を進める必要があります。その理由は、 攻撃者は「まずデータを盗み出し、後で復号する」(HNDL) という戦術を用いています。攻撃者は、量子コンピューティングによる攻撃に対して脆弱なアルゴリズムで暗号化されたデータを盗み出し、将来、量子コンピューティングの成熟度が高まった段階で復号できるよう、そのデータを保存しています。
大統領令第 14412 号の影響
この脅威の切迫性を踏まえ、規制当局も対応を進めています。ホワイトハウスは最近、大統領令第 14412 号「Securing the Nation Against Advanced Cryptographic Attacks」を発令しました。この大統領令は、行政府の連邦機関に対し、ポスト量子暗号 (PQC) への対応準備について、運用面およびエンジニアリング面で直ちに取り組むことを義務付けています。
この指針は、企業のセキュリティ戦略を再定義する重要な柱を提示しています。
- 移行スケジュールの前倒し: この大統領令では、従来の連邦政府の目標よりも大幅に早い移行期限が設定されており、高価値資産について、鍵確立用の PQC への移行期限を 2030 年 12 月 31 日、デジタル署名用の PQC への移行期限を 2031 年 12 月 31 日としています。
- サプライチェーンおよび請負業者に関する要件: この大統領令は、連邦調達規則 (FAR) 評議会に対し、対象となる連邦政府請負業者に対して 2030 年末までに 米国国立標準技術研究所 (NIST) による厳格なポスト量子 連邦情報処理規格 (FIPS) を満たすよう義務付けることを指示しています。
- アクティブな脆弱性として扱われる暗号上の弱点: 脆弱性管理における重大な転換として、請負業者の脆弱性開示プログラム (VDP) では、暗号化されていないこと、または FIPS 未承認のアルゴリズムを使用していることを、報告対象の暗号脆弱性として明示的に扱う必要があります。これにより、暗号運用上の衛生管理は、単なる監査上の指摘事項から、能動的に対処すべきリスク軽減項目へと位置付けが変わります。
- 暗号化部品表 (CBOM) に関する要件: この移行に必要な完全な可視性を実現するため、CycloneDX のような現在および今後登場するフレームワークでは、すべてのソフトウェア、ファームウェア、ハードウェアの依存関係にわたる暗号資産の自動検出が重視されています。
この重大な局面を迎えた規制環境において、可視性は防御の最重要要素となっています。組織は把握できていないものを移行することはできません。その結果、ホワイトハウスや米国の 国家安全保障局 (NSA) から 欧州連合 や シンガポール通貨当局 に至るまで、世界中の政府や規制当局は、包括的な暗号資産インベントリの構築という、唯一の必須要件に向けて指針を統一させています。組織は、PQC への円滑な移行を進めるために、自社の環境内にあるすべての暗号資産を特定、カタログ化、評価する必要があります。
非対称暗号の崩壊
現在の公開鍵暗号基盤 (PKI) は、特定の数学的問題を現実的な計算時間では解くことが困難であるという性質に依存しています。RSA 暗号化は整数の因数分解の困難さに基づいており、一方、ディフィー・ヘルマン方式や楕円曲線暗号 (ECC) は離散対数問題に基づいています。従来のスーパーコンピューターが 2048 ビットの RSA 鍵を解読するには、数十億年かかるでしょう。
量子コンピューターは、重ね合わせの状態をとることができ、0 と 1 を同時に表す「量子ビット (クビット)」を利用しています。この特性は、量子もつれと相まって、計算において大規模な並列処理を可能にします。
1994 年、数学者の Peter Shor 氏は Shor のアルゴリズムを考案しました。このアルゴリズムは、十分に安定した量子ビットを備えた量子コンピューターであれば、整数の因数分解問題と離散対数問題の両方を多項式時間で解くことができることを理論的に示したものです。これに対し、古典コンピューターではこれらの問題は指数時間でしか解くことができません。つまり、現実のコンピューターでは解決に途方もなく長い時間がかかるような問題でも、実用的な短時間で解決できるようになります。
暗号解読に十分な量子コンピュータが実用化された場合、現行の暗号方式は壊滅的な影響を受けます。
- RSA-2048 および RSA-4096: 安全性が完全に失われる
- 楕円曲線ディフィー・ヘルマン (ECDH) および 楕円曲線デジタル署名アルゴリズム (ECDSA): 安全性が完全に失われる
- ディフィー・ヘルマン: 安全性が完全に失われる
AES-256 のような対称暗号は、量子攻撃に対してより高い耐性があります。グローバーのアルゴリズム は鍵の強度を事実上半減させるため、AES-128 のセキュリティ強度は 64 ビットにすぎませんが、AES-256 は量子攻撃に対しても安全性を維持します。したがって、当面の危機は、TLS/SSL ハンドシェイクや SSH セッションのネゴシエーションなど、鍵交換に用いられる 非対称 暗号と、デジタル署名 (認証、コード署名) に集中しています。
「今収集し、後で復号する」という戦略
PQC に関する最も一般的な誤解は、組織がシステムのアップグレードを行う期限は、CRQC が稼働を開始する「Q-Day」までであるというものです。この見解は、「今すぐ情報を収集し、後で復号する」という攻撃手法を無視しており、この攻撃手法によって、リスクのタイムラインが将来から現在へと根本的にシフトしてしまいました。
HNDL 攻撃では、主に国家主体や資金力のある犯罪組織などの高度な攻撃者が、現在、暗号化された通信を傍受しています。大規模なケースでは、このデータ収集は主に国家主体によって行われており、BGP (Border Gateway Protocol) のルート操作を利用して転送中の大量のデータを乗っ取るほか、ネットワークへの侵入時に暗号化されたデータベース全体を外部へ持ち出したり盗んだりしています。現時点では、攻撃者はこのデータを読み取ることはできませんが、巨大なデータセンターに保存しており、事実上、その情報をタイムカプセルのように封じ込めているのです。Shor のアルゴリズムを実行可能な量子コンピューターが登場すれば、収集されたデータはその時点で復号されることになります。
移行を実務に落とし込む: 段階的な戦略
適切なツールを導入するのは、あくまで第一歩に過ぎません。 移行を円滑に進めるには、一貫した運用戦略が必要です。NIST SP 1800-38 と CISA のガイダンスに基づき、以下の段階的なアプローチが推奨されます。
フェーズ 1: 自動検出: ベースラインを確立します。存在を把握できていないものは、修正できません。環境内の検出では、単に設定情報を確認するだけでは不十分です。組織は、接続済みアカウントのリソースを棚卸しするとともに、インターネットに公開されているサービスを能動的にスキャンし、そこで使用されている鍵交換方式や暗号方式を把握する必要があります。HNDL は転送中のデータを標的とするため、このように外部から確認することで、特にリスクの高いインターネット公開サービスを特定し、その結果をエクスポージャー管理ワークフローに直接取り込むことができます。
フェーズ 2: 優先順位付けとリスク評価: 現時点で、すべてのサーバーに PQC が必要というわけではありません。リスクが最も高く、最も重要なデータを含むシステムを特定します。
フェーズ 3: 修正とクリプトアジリティ: まず、従来の暗号技術と PQC を並行して使用するハイブリッド方式に移行し、最終的には完全な PQC 対応へ移行します。政府による各種の義務付けでは、すべてのシステムを完全に量子耐性へ移行する期限として、一般に 2035 年が設定されています。新しいアルゴリズムをハードコードすることは避け、必要に応じて容易に切り替えられる構成にしてください。PQC 規格はまだ新しいため、今後いずれかの規格に脆弱性が見つかった場合でも、コードを再コンパイルすることなく別のアルゴリズムに切り替えられるようにしておく必要があります。
フェーズ 4: 継続的な検証: コンプライアンス評価を定期的に実施し、準拠状態が損なわれるのを防ぎます。現時点では準拠しているシステムでも、翌週の DevOps デプロイによって設定ファイルが上書きされ、RSA のみを使用する構成に戻ってしまう可能性があります。継続的なスキャンにより、量子安全性を長期的に維持できます。
Tenable ができること
HNDL によるリスクへの対応ギャップを埋めるには、暗号関連のリスクを、独立した監査業務としてではなく、管理すべきリスクの一つとして扱うことから始める必要があります。
クラウドや IT インフラ全体における SSL/TLS および SSH プロトコルの可視性を、脆弱性、設定ミス、アイデンティティリスクの追跡に使用する「Tenable One サイバーエクスポージャー管理プラットフォーム」のワークフローに統合できます。そうすることで、暗号上の弱点も、チームが対応すべき他のリスクと同じワークフロー上に表示され、別個のレポートに切り離されることがなくなります。
こうした可視性は、Tenable One の「暗号インベントリ」ビューに集約されており、環境全体において暗号リスクがどこに存在しているかを示しています。どのサービスが依然として量子攻撃に脆弱な従来の暗号方式に依存し、どのサービスがすでにポスト量子暗号への移行を完了しているのかがわかります。ウィジェットを使えば、全体的な暗号セキュリティの状況を一目で把握できるため、量子コンピューターへの対応状況も、サイバーエクスポージャー指標の一つとなります。
暗号インベントリビューからわかること:
- PQC を利用するサービス: 少なくとも 1 つのポスト量子暗号方式を使用するサービスを報告します。検出されたポスト量子暗号方式を、ポートとプロトコルごとに示します。
- PQCを使用していないサービス: ポスト量子暗号に対応していないサービスについてレポートします。
- 暗号インベントリ: サービスおよび暗号方式ごとに、資産の JSON 形式インベントリを表示します。
- TLS および SSH の脆弱性: 従来型コンピューティング向けアルゴリズムの弱点を検出したプラグインを表示します。
- 証明書の有効期限および設定に関する懸念事項: 有効期限が切れた、またはまもなく切れる証明書や、自己署名証明書などの設定上の問題を確認できます。
ユーザーは、特定の資産を詳細に確認して JSON 形式の暗号インベントリを閲覧したり、Tenable の 資産重要度の格付け (ACR) を活用して、修正の対象となるシステムの優先順位付けを行ったりすることができます。ACR は、デバイスの機能、接続性、サードパーティのデータなどの要素を評価します。ACR が高い資産 (例: 6~10) は、ビジネスにとってより重要です。
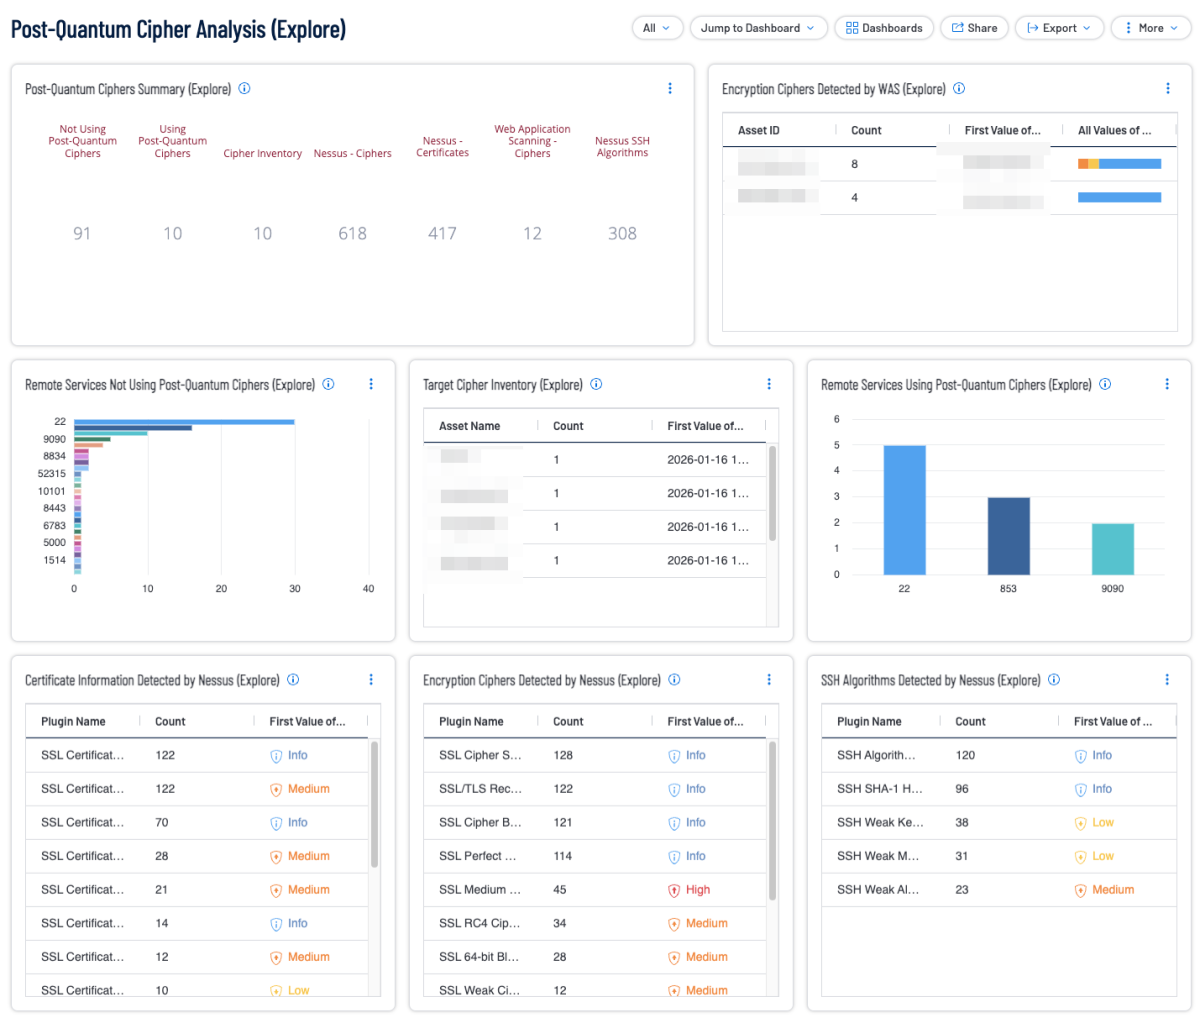
Tenable One サイバーエクスポージャー管理プラットフォームにおけるポスト量子暗号解析ダッシュボード
今こそ行動すべき時
PQC への移行は、現在の組織のリーダーにとって、今すぐ対処すべきエンジニアリングおよびコンプライアンス上の課題です。HNDL の脅威によってリスクはすでに現実のものとなっており、大統領令第14412号の厳格な執行措置や、EU のデジタル・オペレーショナル・レジリエンス法 (DORA) などの国際的な規制枠組みにより、コンプライアンス上および契約上の影響も差し迫っています。
暗号技術を「一度設定したら後は放置できる」仕組みとして扱う時代は終わりました。
暗号技術はいまや、能動的な管理、継続的なインベントリ管理、戦略的なアジリティを必要とする動的な資産クラスです。
Tenable による「Cryptographic Inventory」ダッシュボードおよびプラグイン一式の導入は、脆弱性管理を大きく進化させるものです。PQC への移行に不可欠なデータ基盤を提供します。これにより、組織は規制当局からの「量子時代への準備は整っていますか? 」という問いに、データに基づき、正確かつ自信を持って答えることができるようになります。量子時代が到来しつつあります。 適切な可視性を確保することで、組織は量子時代の到来にセキュリティ対応を間に合わせることができます。
もっと詳しく
Tenable One
デモを予約する
世界をリードする、AI を活用したエクスポージャー管理プラットフォーム
ありがとうございます
Tenable One に関心をお寄せいただきありがとうございます。
近々、担当者からご連絡させていただきます。
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success