自信を持ってクラウドを開発、拡張する
コードからクラウドまで、クラウド環境のあらゆるステップのすべてを、開発者向けのクラウドネイティブアプリケーションプラットフォーム内で保護します。 クラウドの業務環境が進化し複雑さを増す中で、すべてのクラウドリソース、コンテナイメージ、クラウド資産を保護してクラウドセキュリティポスチャーを成熟させます。
クラウドの強化: CNAPP セキュリティをマスターする
オンプレミスの IT 資産に対して使われてきた従来のセキュリティ手法は、クラウド向けに設計されたものではありません。 こうした手法をクラウド向けに作り替えようと試行錯誤しているセキュリティ担当者は、時間を無駄にし、特に、クラウドのインフラやサービスを保護できる、より効果的な方法が他にあるので、無駄な努力をしています。
CNAPP を使用するとパブリック、プライベート、ハイブリッドの複雑なクラウド環境について全体的なインサイトを得られるので、クラウドの盲点を明らかにして、この急速に変化するアタックサーフェスを保護できるようになります。
このホワイトペーパーは、CNAPP とは何で、迅速かつ効果的にクラウドを保護するためにどのように役立つのかについて説明しています。 以下について詳しい内容がご覧いただけます。
- 責任共有モデル (誰が何を保護するのか。 保護責任はユーザー? または CSP?)
- マルチクラウド環境のセキュリティリスク
- クラウドアイデンティティを管理する方法
- クラウド脆弱性管理
- 企業が CNAPP を使用するメリット
企業のためのポリシーのコード化ガイド: 設計とビルドからランタイムまで
組織で導入されるクラウドホスト型アプリケーションが増加し、既存のクラウドベースのアーキテクチャ上での構築が進むにつれ、セキュリティはますます複雑化しています。 多くの組織にとって、従来のオンプレミスのセキュリティ手法をクラウドに移行させることは非常に困難で、それは、これらのアプローチがクラウドワークロードの動的な性質に合わないからです。
今こそ、クラウド環境やクラウド/オンプレミスのハイブリッド環境の保護を目的に構築された、セキュリティのベストプラクティスをシフトレフトして導入するときです。 セキュリティ部門は先を見越して、クラウドの開発やデプロイメントの前に、これらのプロセスを適用することが重要です。 真の CNAPP クラウドセキュリティは初期計画のフェーズから始まり、ランタイムまでのソフトウェア開発ライフサイクル (SDLC) の欠かせない部分であるべきです。
With Tenable, you can adopt policy as code and infrastructure as code (IaC) to secure modern cloud environments.
コードからクラウドまでの脆弱性管理の拡張
クラウドのワークロードは複雑かつ動的であり、 新たなリスクを絶え間なく生み出しています。 そのうえ、従来の脆弱性管理アプローチがクラウドに対してはうまく機能しないため、一部の組織ではそうしたリスクに遅れずに対応することが困難になっています。 セキュリティチームは、従来の脆弱性管理手法を超えて、継続的なサイバーエクスポージャー管理をクラウドへと拡張させる必要があります。
包括的な戦略は、単に脆弱性を検出し、見つけたものから修正していくだけではありません。 SDLC 全体のソフトウェアの欠陥や設定ミスを先行的に明らかにして修正することも含まれます。
この eBook では、クラウドセキュリティポスチャー管理 (CSPM) ソリューションの導入が、クラウドアプリケーション開発全体でのセキュリティの統合にどのように役立つかについて詳しく解説します。
Tenable Connect Community: Your comprehensive CNAPP resource for cloud security
Tenable Connect は、CNAPP に関するあらゆる情報を一括で得られる総合リソースです。クラウドセキュリティの専門家に質問したい場合や、Tenable がクラウド上のアプリケーションセキュリティ課題をどのように解決できるのかを深く知りたい場合にも、Tenable Connect は最適な場所です。
CNAPP: クラウドセキュリティに対する進化するアプローチ
攻撃者は、ユーザーの認証情報がクラウド環境への鍵であることを知っています。 ソーシャルエンジニアリング攻撃が 1 件でも成功すると、多くの場合は気付かれることなく、クラウド全体でのラテラルムーブメントを可能にするアクセス権が付与されるおそれがあります。 ID およびアクセス管理を使用して、クラウドのアイデンティティとリソースを保護する必要があります。
シンプルなクラウドセキュリティで Kubernetes のイノベーションを解き放つ
Kubernetes のセキュリティは難題です。しかしこれらの複雑性は、適切な CNAPP ツールで、自動化されたカスタムポリシーの適用、Helm チャートのスキャン、強化されたアクセス制御、コンテナ化環境向けのクラウドワークロード保護 (CWP) を活用することで克服できます。
DSPM の統合が CNAPP 戦略の鍵となる
組織がますます多くのシステムやサービスをクラウドへ移行するようになると、攻撃者が悪用する可能性のある機密データの量も、それに伴って増加します。 DSPM と CNAPP の統合ソリューションによって、クラウドリスクに関するリアルタイムのインサイトが得られるため、セキュリティギャップを迅速に解消できます。
ビルドタイムからランタイムまでのアプリケーションのセキュリティ
効果的なクラウドアプリケーションセキュリティには、従来の脆弱性管理手法から、セキュリティのベストプラクティスを利用しで動的で複雑なクラウド環境を管理する、リスクベースのアプローチへのシフトレフトが求められます。
どの組織にも、クラウドセキュリティのアプローチや成熟度に直接影響する固有の要素は存在します。しかしここでは、開発からデプロイメント、さらに先々までクラウドネイティブアプリケーションの安全を確保するために推奨されている 6 つのクラウドセキュリティのベストプラクティスをご紹介します。
| BUILD-TIME |
| 開発環境とパイプラインへの統合により、インフラのコード化内の欠陥を特定 |
| インフラのコード化を、コミットリクエストまたはマージリクエストの段階で評価 |
| CI/CD パイプラインに統合して、デプロイメント前にコンテナ―やサードバーティライブラリの不具合を把握 |
| RUN-TIME |
| Kubernetes とクラウドインフラを継続的にスキャン・評価して、ドリフトを検出 |
| スキャナーの導入やエージェントのインストールなしで、実行中のコンテナやコンピュートインスタンス内の欠陥を特定 |
| セキュリティ上重要な変更、随時必要な変更、必要な修正ステップをビルドに再投入 |
CNAPP についてよくあるご質問
Do you have questions about CNAPP, but not sure where to start?
This CNAPP FAQ has your answers.
-
クラウドネイティブアプリケーション保護プラットフォーム (CNAPP) とは何ですか?
-
クラウドネイティブアプリケーション保護プラットフォーム (CNAPP) は、開発段階から本番稼働までにわたりサイバー脅威からクラウドアプリケーションを保護する、クラウドセキュリティのツールとテクノロジーから成る単一のプラットフォームです。 CNAPP を使用すると、クラウド環境の全体的な可視性によってクラウドアプリケーションを先行的に保護すると同時に、セキュリティ制御を改善することもできます。
-
CNAPP とはどういう意味ですか?
-
CNAPP は、Cloud-Native Application Protection Platform (クラウドネイティブアプリケーション保護プラットフォーム) の略語です。 ガートナーは CNAPP を次のように定義しています。 「クラウドネイティブアプリケーション保護プラットフォーム (CNAPP) は、セキュリティとコンプライアンスの包括的で緊密に統合された一連の機能であり、クラウドネイティブのインフラやアプリケーションを保護するために設計されています」
-
クラウドネイティブとはどのような意味ですか?
-
クラウドネイティブとは、パブリック、プライベート、ハイブリッドのクラウド内で開発者がアプリケーションやサービスを構築することを指します。 多くの組織では、より少ないリソースでより迅速な拡張をサポートするために、クラウドネイティブなアプリケーションやサービスを使用しています。 これは「クラウドベース」と似ていますが、同一ではありません。 クラウド内で作成されていないクラウドベースのアプリケーションもありますが、クラウド内にあれば何らかのクラウドサービスのメリットが享受されます。
-
クラウドネイティブは安全ですか?
-
はい。クラウドネイティブは、組織がクラウドセキュリティに対するリスクベースのアプローチを導入していれば安全と言えます。
-
クラウドネイティブなアプリケーションとは何ですか?
-
クラウドネイティブなアプリケーションとは、クラウド環境内で構築、導入、管理されているアプリケーションです。
-
クラウドネイティブセキュリティの主要なコンポーネントにはどのようなものがありますか?
-
各組織がクラウドネイティブセキュリティに対して独自のアプローチを取る場合もありますが、最も効果的なクラウドネイティブセキュリティプログラムでは、インフラのコード化、ポリシーのコード化、ガバナンスのコード化、ドリフトのコード化、セキュリティのコード化、修正のコード化などのコンポーネントを考慮に入れたリスクベースのアプローチが採用されています。
-
クラウドネイティブ環境はどのようにして保護しますか?
-
CNAPP (クラウドネイティブアプリケーション保護プラットフォーム) は、クラウドネイティブ環境を保護するための優れた手段です。 CNAPP によって、DevSecOps チームはコードからクラウドデプロイメントまでの開発ライフサイクル全体にわたり、一貫してセキュリティポリシーを確実に組み込めるようになります。 CNAPP は、欠陥、脆弱性、設定ミス、その他のセキュリティエクスポージャーなどの、クラウドネイティブアプリケーションのセキュリティ上の弱点についての先行的なインサイトを提供します。
-
CNSP とは何ですか?
-
CNSP とは、クラウドネイティブセキュリティプラットフォームのことです。 CNAPP は CNSP と呼ばれることもあります。 どちらもクラウドネイティブセキュリティのために使用されるものであり、一般的にクラウドセキュリティポスチャー管理 (CSPM)、クラウドサービスネットワークセキュリティ、クラウドワークロード保護プラットフォームを使用します。
-
CNAPP のセキュリティにはどのような課題がありますか?
-
クラウド環境は複雑かつ動的であり、 特有の CNAPP セキュリティの課題があります。 環境は絶えず進化しているため、脅威の状況もそれに伴って急速に変化しています。 そのため、セキュリティ部門にとって、すべての資産に関する新規および既存のクラウドセキュリティ問題を発見する作業が困難になります。CNAPP がクラウドセキュリティ戦略の一部でない場合はなおさらです。
-
適切な CNAPP を探す際の注意点は何ですか?
-
各組織には、業界や規模、ビジネス目標などの要素に基づく固有のニーズや要件があるものの、すべての CNAPP に備わっているべきコアコンピテンシーもいくつか存在します。 それは、CSPM、クラウドネイティブインフラ権限管理 (CIEM)、CWP です。
-
従来の脆弱性管理は、クラウドネイティブ環境で機能しますか?
-
いいえ。従来のオンプレミスの脆弱性管理手法は、動的かつ複雑なクラウド環境の中では、効果的に機能しません。 より効果的なアプローチでは、クラウドに特化して設計されたリスクベースのクラウドセキュリティ プロセス (たとえば CNAPP) を統合します。
-
コンテナとは
-
コンテナとは、環境にかかわらずアプリケーションやサービスの稼働に必要なすべてのものを揃えられるように、コードや関連する依存関係のパッケージ化に使用されるソフトウェアコンポーネントです。
-
サービスとしてのコンテナ (CaaS) とは何ですか?
-
サービスとしてのコンテナ (CaaS) は、コンテナベースの視覚化によって開発者によるコンテナのデプロイメント、実行、管理を支援します。 Kubernetes は、サービスとしてのコンテナです。 Tenable One Vulnerability Management container security can help developers with ensuring end-to-end visibility of container images, including vulnerability assessment and policy enforcement throughout your software lifecycle.
-
ポリシーのコード化とは何ですか?
-
ポリシーのコード化は、Python などの言語でコードを書く際に開発者が使用するプロセスで、ポリシーの管理と自動化を目的としています。 Tenable One Cloud Exposure supports policy as code for continuous assessment so your teams can capture security policy as code and then continuously expose violations across your IaC at build time, while also enforcing your security policies before deployment (CI/CD).
-
インフラのコード化とは何ですか?
-
インフラのコード化 (IaC) では、通常は設定ファイル内で、コードを通じてクラウドインフラの管理とプロビジョニングを行います。
Tenable One Cloud Exposure can scan infrastructure as code to find security issues, including vulnerabilities, flaws, policy violations or misconfigurations during the development process. 潜在的なセキュリティ上の弱点の検出が自動化されるため、チームは侵害が発生する前に修正を行うことができます。 IaC は、DevOps、セキュリティ、コンプライアンスの重要コンポーネントです。
-
クラウドセキュリティポスチャ―管理 (CSPM) とは?
-
CSPM は、設定ミスや、その他のコンプライアンスまたはセキュリティのリスクなどの、クラウドベースの問題を明らかにするためのツールとリソースで構成されています。 クラウド環境内でセキュリティやコンプライアンスの問題を特定すると、セキュリティチームにアラートを発します。
また CSPM は、本番環境全体にわたる継続的な監視機能も提供するため、クラウドネイティブアプリケーションの問題を特定してデプロイメント前に対処できるようになります。 デプロイメント後に問題が発生した場合は、CSPM でエクスポージャーの自動的な検出と修正もできるため、クラウドセキュリティについて常に先を見越していられるようになります。
-
クラウドワークロード保護プラットフォーム (CWPP) とは何ですか?
-
CWPP は、クラウド環境内のワークロードの保護と管理を支援するものです。 CWPP は、エンドポイントとしてではなく、ワークロードのレベルからクラウドセキュリティに対処します。 複数のクラウド環境内であっても、サイバー攻撃からクラウドを保護できます。
クラウドワークロード保護プログラムはクラウドの包括的な可視性を提供するので、クラウドセキュリティの問題をより迅速かつ効果的に特定し、最初に修正すべき重要な問題を優先順位付けできます。 CWPP は、サーバー、仮想マシン、コンテナ、サーバーレスワークロードといったクラウドワークロードすべての、継続的インテグレーションと継続的デリバリー (CI/CD) をサポートします。
-
クラウドアクセスセキュリティブローカー (CASB) とは何ですか?
-
Netskope などのクラウドアクセスセキュリティブローカー (CASB) は、クラウドセキュリティのゲートウェイです。 クラウドセキュリティのゲートウェイは、クラウドサービス環境と顧客の間に置かれた、組織のポリシー適用ポイントにあたります。 さまざまなポイントでセキュリティポリシーを適用するもので、クラウドベースでもオンプレミスでも利用可能です。
-
Kubernetes とは?
-
Kubernetes は、クラウドアプリケーションの開発で使用される主要なプロセスを自動化する、オープンソースのコンテナオーケストレーションプラットフォームです。 元々は Google によって設計されたものですが、現在は Cloud Native Computing Foundation が管理しています。 Kubernetes は、クラウド環境でコンテナの管理と拡張を行う用途に効果的です。
-
Kubernetes セキュリティポスチャー管理 (KSPM) とは何ですか?
-
Kubernetes セキュリティポスチャー管理 (KSPM) は、Kubernetes 内のセキュリティ問題を検出して修正するためのサイバーセキュリティツールです。
-
クラウドセキュリティプロバイダー (CSP) とは何ですか?
-
クラウドサービスプロバイダー (CSP) は、クラウドコンピューティングのインフラ、アプリケーション、ストレージなどのクラウドベースのサービスを提供します。 Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform (GCP) などが有名な CSP です。
-
ソフトウェア開発ライフサイクル (SDLC) とは何ですか?
-
ソフトウェア開発ライフサイクル (SDLC) は、開発者がベストプラクティスを利用してソフトウェアをできる限り迅速に作成して展開するために使用するプロセスです。 ほとんどの組織は、計画、分析、設計、開発、テスト、実装、保守から成る 5~7 段階のプロセスで SDLC に取り組んでいます。
-
ランタイムとは何ですか?
-
ランタイムは、プログラミングライフサイクルの一部です。 ここでは、新規のソフトウェアプログラムやアプリケーションの実行に必要なあらゆるものが起動されます。 これはプログラミング言語の一部であり、多くの場合、ランタイム環境やランタイムシステムなどの外部からの指示を含みます。
-
CNAPP を SDLC へ統合することはなぜ重要なのですか?
-
CNAPP をソフトウェア開発ライフサイクルに統合すると、クラウドセキュリティには多くのメリットがもたらされます。 たとえば、CNAPP によってクラウドリスクの可視性やインサイトが向上します。 どこにセキュリティ上の弱点があるのか分かれば、優先順位付けして修正できます。 CNAPP を開発プロセスに追加することで、クラウド開発パイプライン内のそうした問題をより早い段階で、より簡単に発見して修正できるようになります。 また、脆弱性やその他のクラウド脅威についての継続的なインサイトによってプロセスを自動化するのにも役立ちます。
CNAPP: 実用的なクラウドセキュリティ対策でクラウドのエクスポージャーを解決
環境の分散化やアタックサーフェスの拡大によって、新たなクラウドベースの攻撃経路が生まれています。 攻撃者は、クラウドエクスポージャーを悪用すべくより複雑な新しい戦術を積極的に試行しています。 Tenable の CNAPP でクラウドセキュリティの脆弱性を解決し、設定ミスやリスクのある権限を修正して、クラウドの機密データを先行的に保護することをお薦めします。
クラウドネイティブアプリケーション保護プラットフォーム (CNAPP) に関するブログ記事
CNAPP: なぜ CNAPP を用いることがセキュリティリーダーにとって重要なのか
クラウドネイティブアプリケーション保護プラットフォームの利用には、いくつかのメリットがあります。 クラウドアプリケーションのセキュリティリスクについての可視性とインサイトが向上し、互換性が高まり、セキュリティ問題をより早く発見して修正できるようになります。 また、CI/CD パイプラインのセキュリティを自動化することもできます。 Read this blog to learn more about how a CNAPP can help you secure your cloud environments, from code to cloud.
続きを読む
スキマ時間でわかる CNAPP
クラウドの責任共有モデルに関する混乱もあり、クラウドセキュリティのすべてのニーズに対処できると喧伝する CNAPP ベンダーも大勢ある現在、クラウドセキュリティのベストプラクティスを把握することは、時間もかかってもどかしい仕事です。 そのうえ、クラウドセキュリティ侵害は増加の一途をたどっています。 This blog and related ebook takes some of the confusion out of the role of a CNAPP in cloud security and clearly explains what it is, how it works and why you need it.
続きを読む
クラウドネイティブの脆弱性管理に関するアナリストガイド
クラウド環境には固有のクラウド脆弱性のほか、設定ミスなどのクラウドベースのセキュリティ問題があります。 従来の脆弱性管理手法では、こうしたエクスポージャーに効果的に対処できません。 This blog explores why you need cloud vulnerability management practices and how CNAPP tools can help you continuously monitor multi-cloud environments.
続きを読む
CNAPP とクラウドセキュリティのオンデマンドウェビナー
CNAPP の最初の 90 日間
適切なクラウドネイティブアプリケーション保護ソリューションを導入すれば、CNAPP を使用してマルチクラウド環境やハイブリッドクラウド環境を最初の 90 日間で運用可能にすることができます。
このウェビナーでは、以下について説明しています。
- 一般的なクラウドセキュリティの運用上の課題と克服方法
- ニーズやワークフローに合わせて CNAPP のデプロイメント計画を策定する方法
- How Tenable One Cloud Exposure can help
CNAPP を活用して、クラウドセキュリティの専門知識のギャップを埋める
サイバーセキュリティ職には数百万もの欠員があり、組織の保護のためにクラウドに特化したセキュリティ専門家が必要とされるにつれて人材不足はますます深刻化しています。
このウェビナーでは、専門知識のギャップを解消する方法を説明しています。
- アイデンティティファーストの CNAPP を使用した資産検出、リスク分析、脅威検出方法
- スタッフを増員せずに、迅速かつ効果的に脆弱性を修正する方法
- 自動化されたクラウドセキュリティの利点
セキュリティチームは、いつ、なぜ、どのように CNAPP の力を活用する必要があるのか
多くのセキュリティチームは、クラウドネイティブアプリケーションのセキュリティや、クラウドの保護における CNAPP の役割に関する経験がありません。
このウェビナーでは、以下について詳しく説明しています。
- CNAPP の基本とアーキテクチャ
- CNAPP と他のセキュリティ手法の違い
- CNAPP を既存のセキュリティフレームワークに統合する方法
クラウドセキュリティのコード化で DevSecOps を開発、強化する
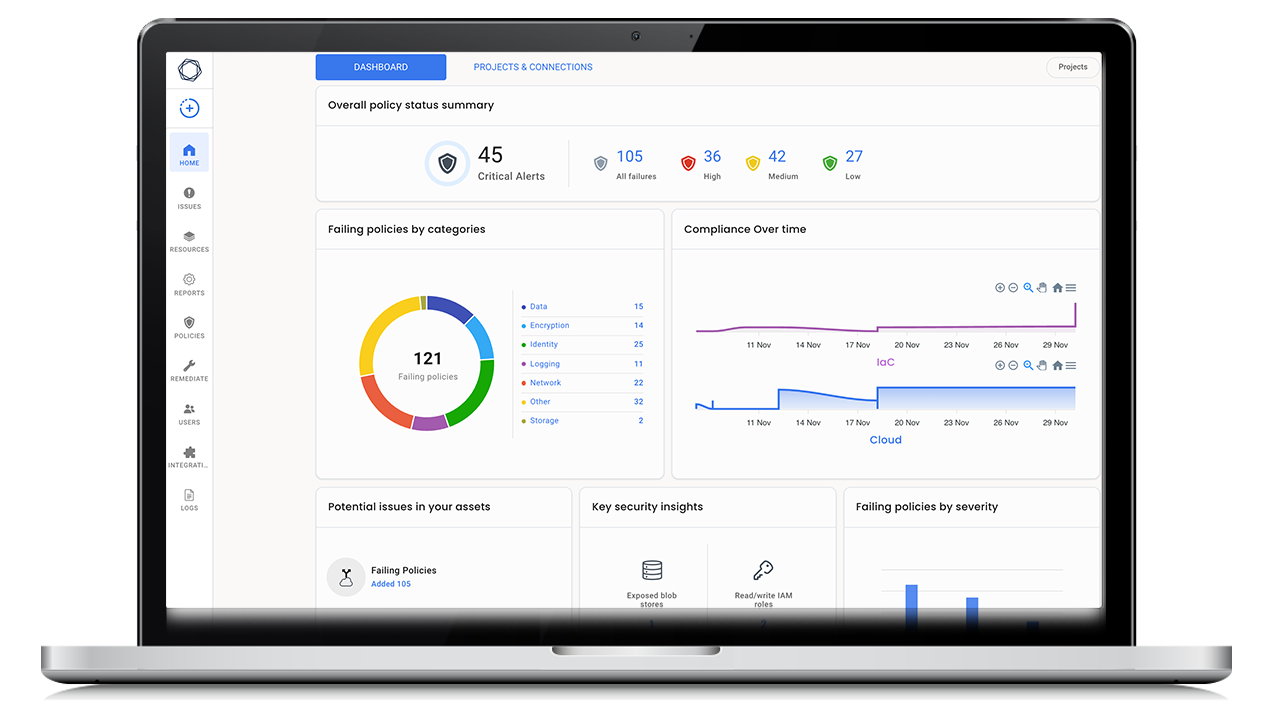
従来のオンプレミスのセキュリティ手法では、クラウドのアタックサーフェスが侵害に対して脆弱なままになります。 Tenable’s CNAPP, Tenable One Cloud Exposure, gives you complete cloud visibility so you can continuously discover and assess your cloud-native applications for security issues, all without installing agents or other tedious legacy security processes.
Tenable One Cloud Exposure gives you comprehensive visibility into your cloud-native environment so you can quickly identify and remediate security issues, even as your cloud environment constantly changes. つまり、ビルドタイムからランタイムまでのクラウドセキュリティ対策を講じることができるのです。
With Tenable One Cloud Exposure, you can mature your cloud-native security practices with:
- ポリシーのコード化による継続的な評価
- ガバナンスのコード化によるガバナンスの自動化
- ドリフトのコード化による継続的な検出
- セキュリティのコード化による高度なセキュリティ
- 修正のコード化による、セキュリティ上の弱点を発見して修正できる自動修正
Try Tenable One Cloud Exposure for free
クラウドネイティブアプリケーションを導入した後でセキュリティ対策を開始するのでは、サイバーリスクが増大してしまいます。 ソフトウェア開発ライフサイクルのすべてのステップにセキュリティを統合して、クラウドを先行的に保護する必要があります。 Change the way you approach cloud security with Tenable One Cloud Exposure, full-stack cloud-native security, from code to cloud deployment.
Tenable One
デモを予約する
世界をリードする、AI を活用したエクスポージャー管理プラットフォーム
ありがとうございます
Tenable One に関心をお寄せいただきありがとうございます。
近々、担当者からご連絡させていただきます。
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success